Active Directory
Créer et tenir à jour les profils depuis l'annuaire Active Directory ou OpenLDAP de la société, et désactiver ceux des personnes parties.
Le module Active Directory lit l'annuaire interne de la société (Active Directory ou OpenLDAP) et en tient les profils à jour : il crée ceux des nouveaux arrivants, met à jour les informations et désactive ceux des personnes parties. Cette page peut être transmise telle quelle à l'administrateur de l'annuaire.
Qui fait quoi
| Étape | Qui |
|---|---|
| Activer et régler le module dans Profiles Flow | Un Administrateur de Profiles Flow, avec les informations fournies par l'administrateur de l'annuaire |
| Créer un compte de service en lecture seule | L'administrateur de l'annuaire |
| Ouvrir l'accès réseau à l'annuaire depuis le serveur Profiles Flow | L'administrateur réseau |
Prérequis
- Un annuaire Active Directory ou OpenLDAP.
- L'annuaire est joignable depuis le serveur Profiles Flow : port 389 (LDAP, ou StartTLS) ou 636 (LDAPS), ouvert à l'adresse de ce serveur. Demandez cette adresse au support Profiles Flow si vous filtrez par adresse.
- Un compte de service en lecture seule : le module ne modifie rien dans l'annuaire.
- Les établissements existent dans Profiles Flow, sous le nom porté par l'annuaire (voir plus bas). Voir Établissements.
1. Régler la connexion
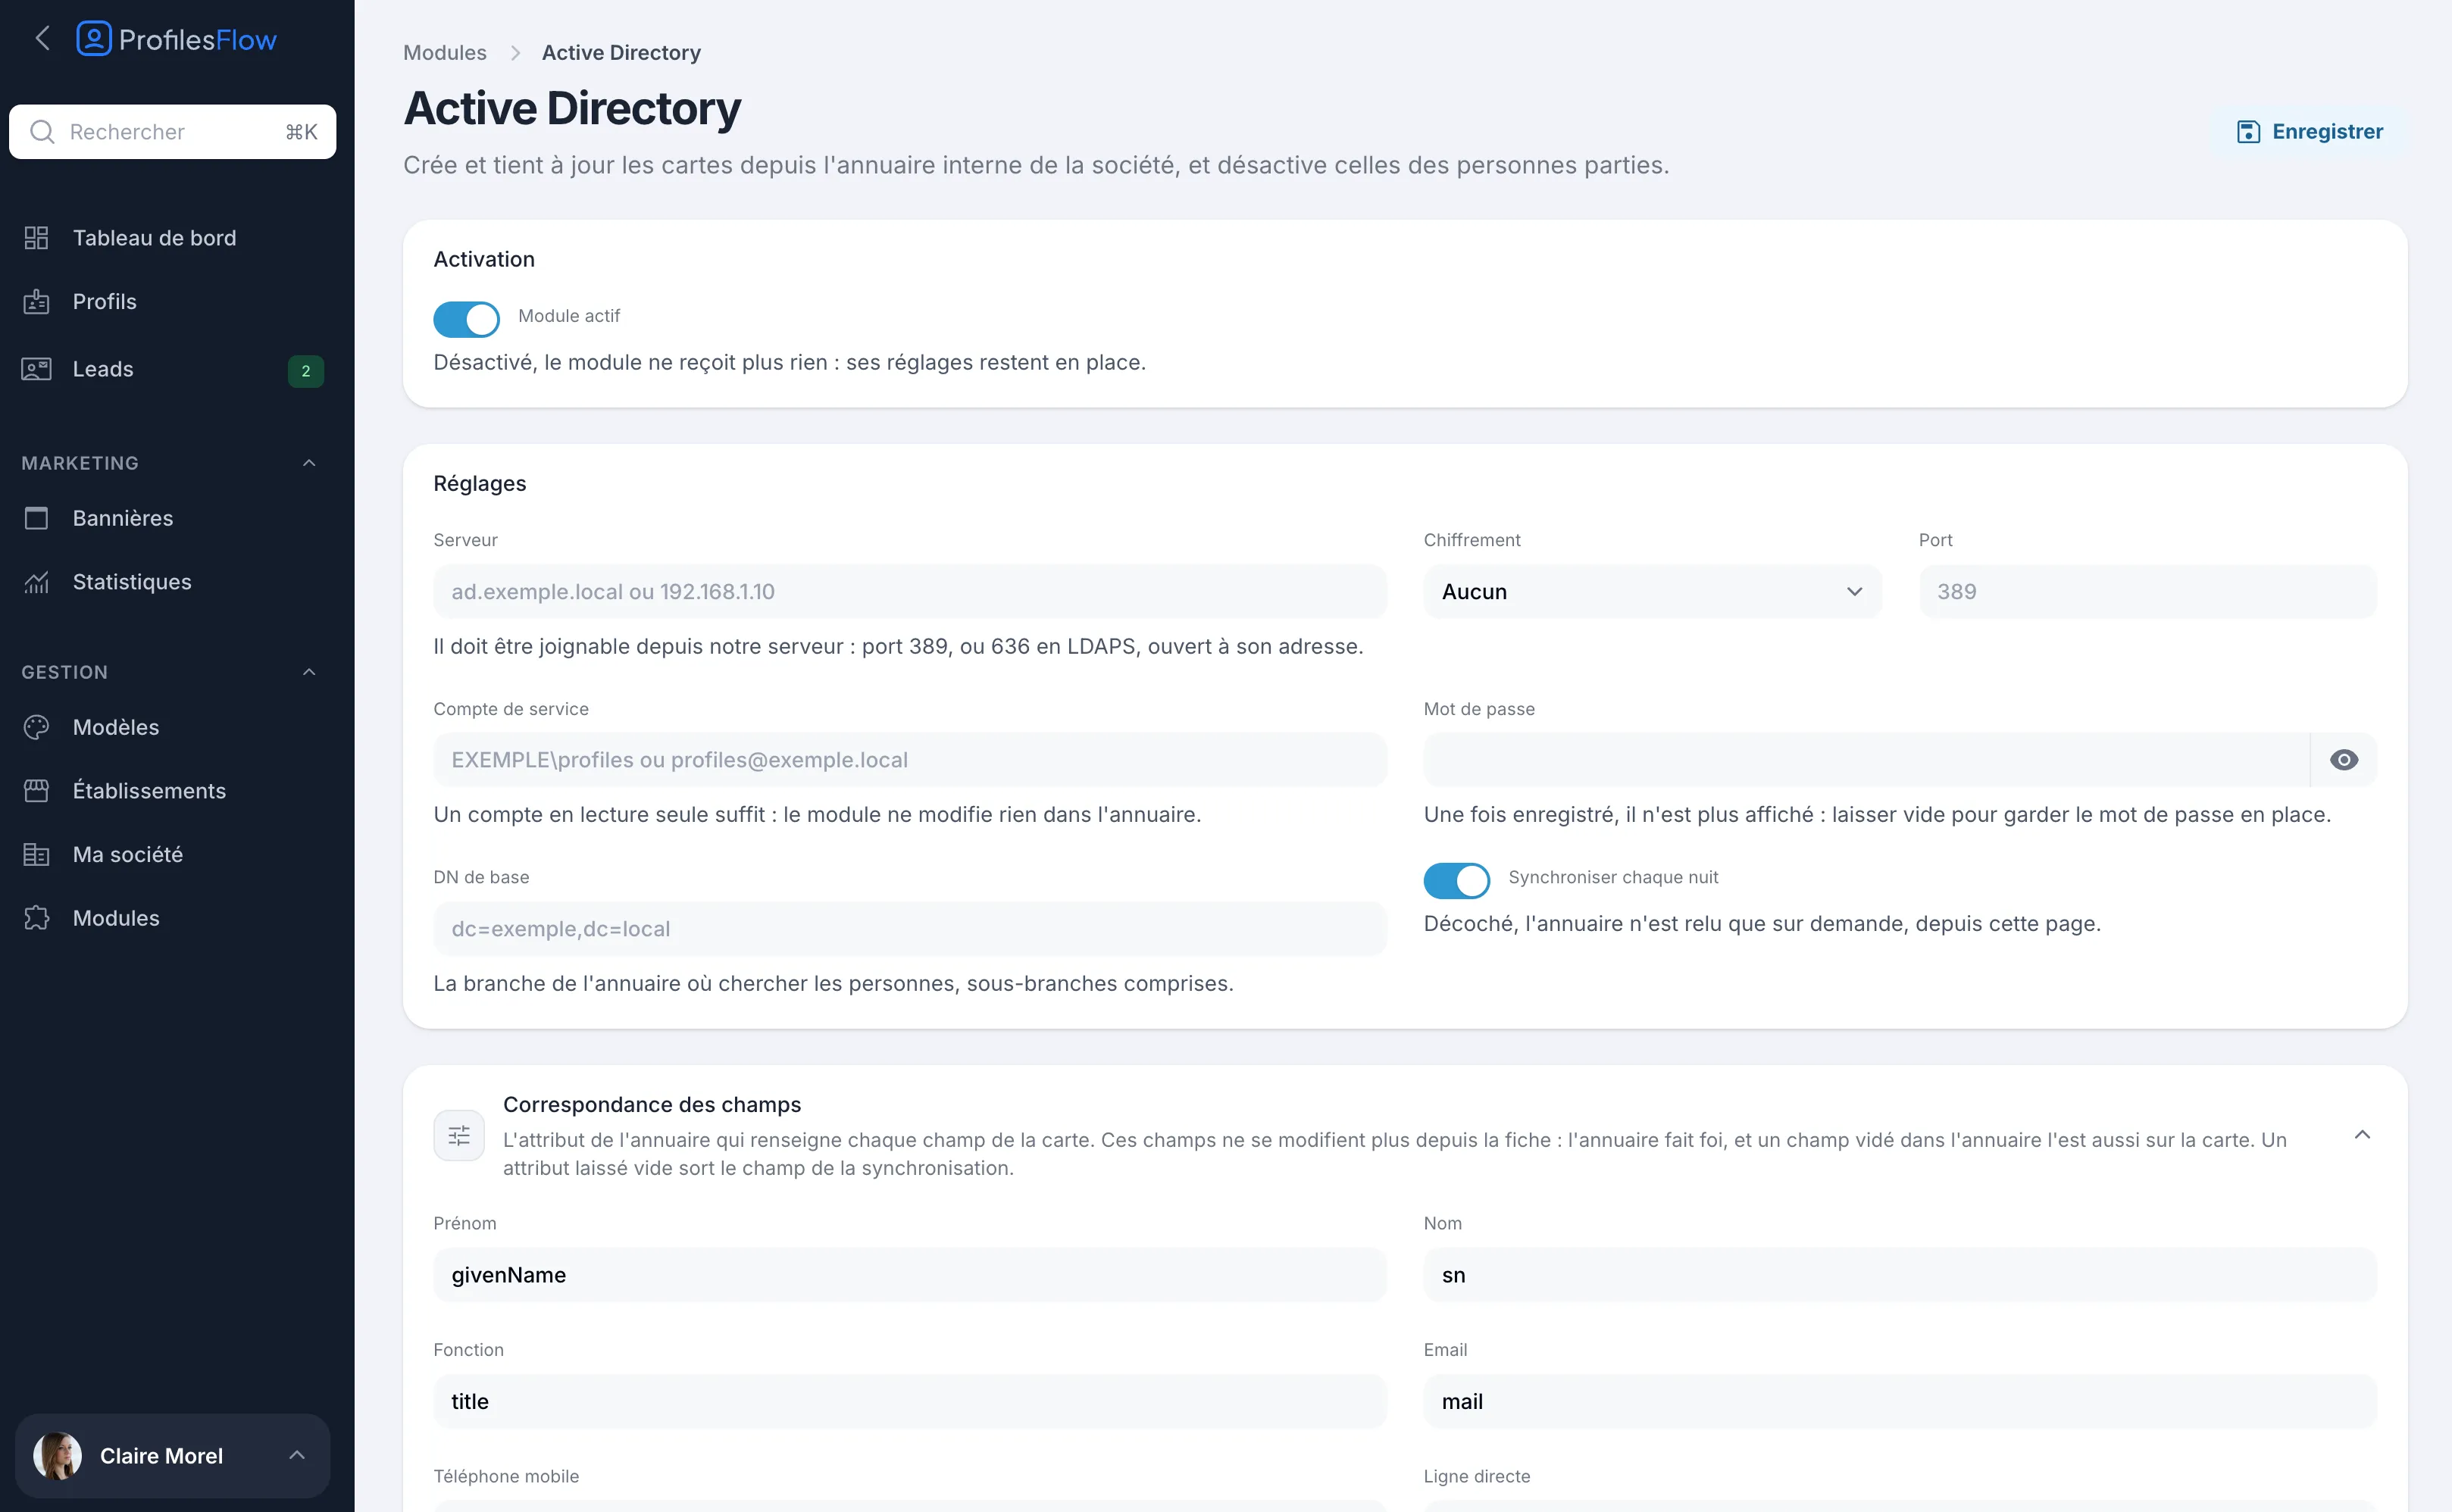
- Ouvrez Gestion › Modules › Active Directory, puis allumez Module actif.
- Renseignez les Réglages :
- Serveur : nom ou adresse de l'annuaire, par exemple
ad.exemple.localou192.168.1.10. - Chiffrement : Aucun, StartTLS ou LDAPS, et le Port correspondant.
- Vérifier le certificat du serveur (connexion chiffrée) : à décocher si l'annuaire présente un certificat de sa propre autorité ; la connexion reste chiffrée.
- Compte de service : par exemple
EXEMPLE\profilesouprofiles@exemple.local. - Mot de passe : une fois enregistré, il n'est plus affiché. Laissez le champ vide pour garder celui en place.
- DN de base : la branche où chercher les personnes, sous-branches comprises, par exemple
dc=exemple,dc=localou une unité d'organisation précise. - Synchroniser chaque nuit : décoché, l'annuaire n'est relu que sur demande, depuis cette page.
- Serveur : nom ou adresse de l'annuaire, par exemple
- Cliquez sur Enregistrer.
2. Vérifier la correspondance des champs
La section Correspondance des champs indique l'attribut de l'annuaire qui renseigne chaque champ du profil. Les valeurs par défaut conviennent à un Active Directory standard :
| Champ du profil | Attribut par défaut |
|---|---|
| Prénom | givenName |
| Nom | sn |
| Fonction | title |
mail |
|
| Téléphone mobile | mobile |
| Ligne directe | telephoneNumber |
| Etablissement | physicalDeliveryOfficeName |
- Un attribut laissé vide sort le champ de la synchronisation.
- L'établissement se reconnaît à son nom, tel qu'il est déclaré dans Profiles Flow.
- Les téléphones remplacent le premier numéro du même type sur le profil ; les autres numéros restent.
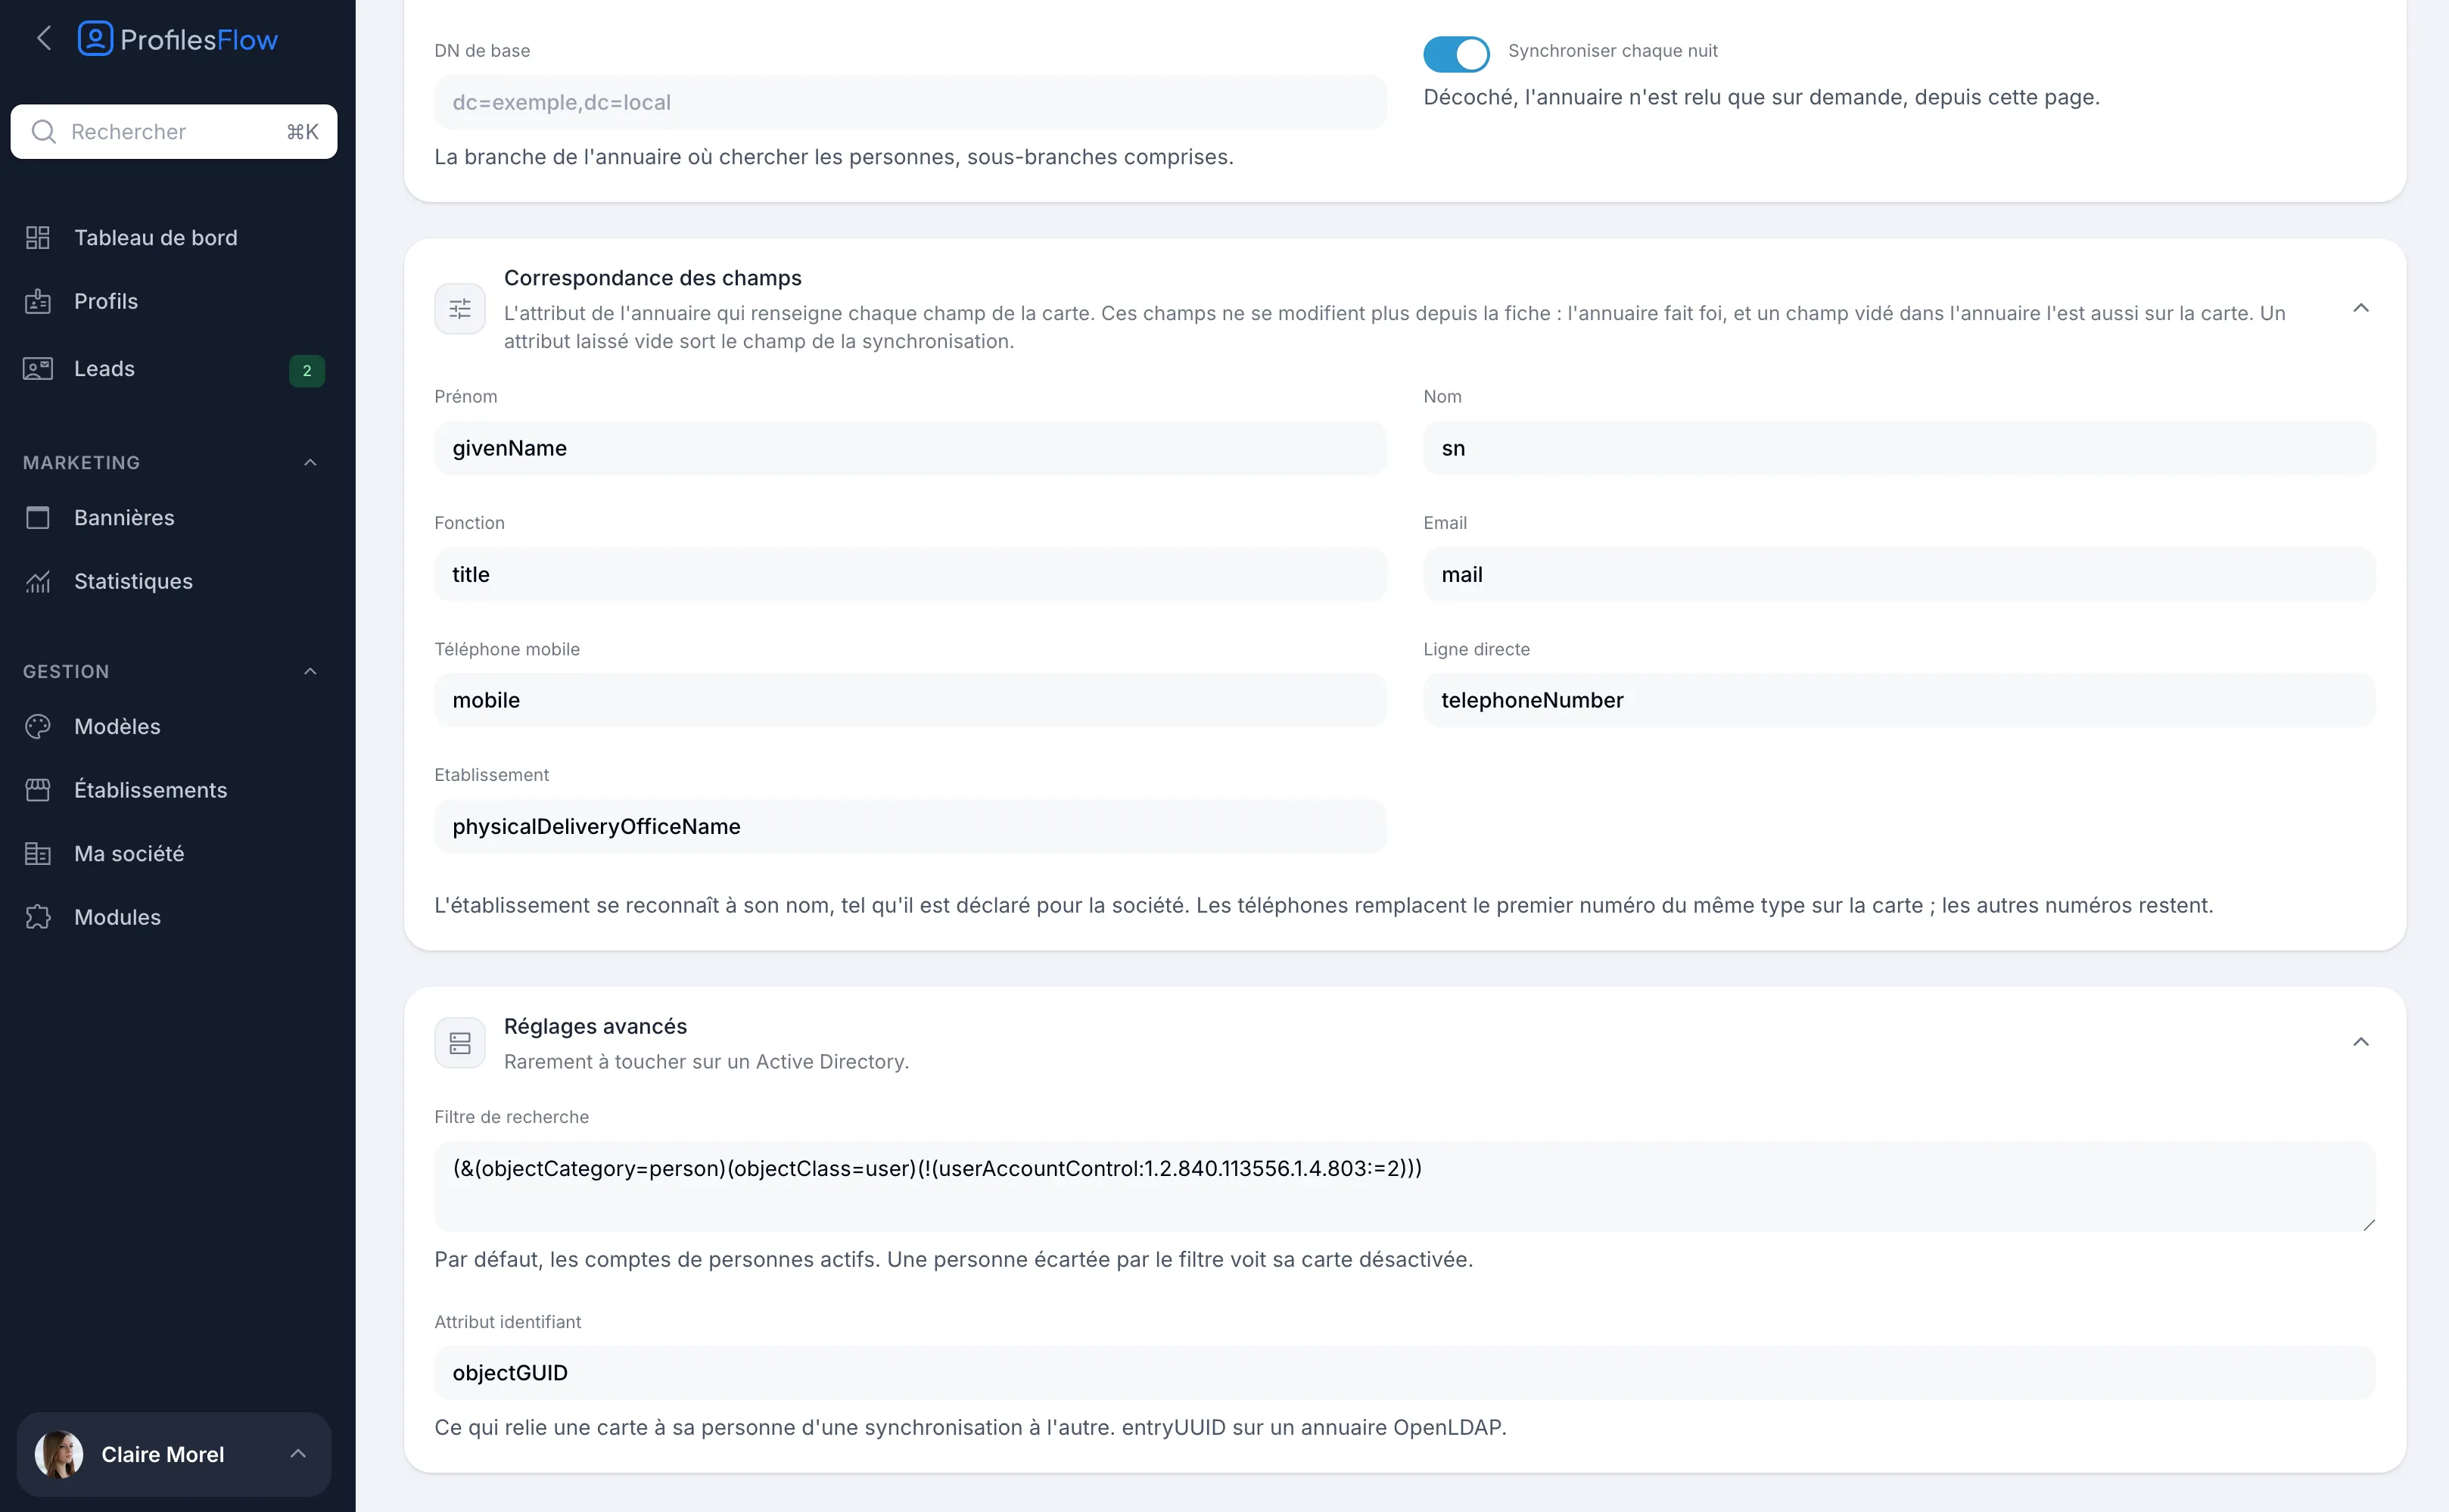
Les Réglages avancés, rarement à toucher sur un Active Directory :
- Filtre de recherche : par défaut, les comptes de personnes actifs. Une personne écartée par le filtre voit son profil désactivé.
- Attribut identifiant : ce qui relie un profil à sa personne d'une synchronisation à l'autre.
objectGUIDsur Active Directory,entryUUIDsur OpenLDAP.
3. Tester, puis synchroniser
- Cliquez sur Tester la connexion. Le test lit l'annuaire sans rien écrire et affiche Connexion établie avec le nombre de personnes trouvées sous le DN de base, et quelques exemples tels que leur profil les reprendrait.
- Si le nombre et les exemples sont corrects, cliquez sur Synchroniser maintenant.
- Le compte rendu s'affiche dans le bloc État une fois l'annuaire relu : profils créés, mis à jour, désactivés, ignorés, et la liste des valeurs refusées.
Avec Synchroniser chaque nuit, la synchronisation se fait ensuite chaque nuit vers 2 h 30.
Comment la synchronisation se comporte
- L'annuaire fait foi. Les champs reliés ne se modifient plus depuis la fiche du profil. Un champ vidé dans l'annuaire est vidé sur le profil.
- Pas de doublon. À la première synchronisation, un profil existant qui porte l'adresse email de la personne lui est relié au lieu d'être recréé.
- Désactivation, jamais suppression. Une personne qui n'est plus rendue par l'annuaire (compte supprimé, désactivé ou hors filtre) voit son profil désactivé. Un profil supprimé à la main n'est jamais recréé.
- Réactivation. Un profil désactivé à la main est réactivé à la synchronisation suivante si la personne est toujours rendue par l'annuaire. Pour écarter durablement quelqu'un, excluez-le de l'annuaire synchronisé (DN de base ou filtre).
- Garde-fou. Si l'annuaire ne rend personne (DN de base ou filtre erroné), rien n'est désactivé.
- Valeurs refusées. Une adresse mal formée ou déjà prise, un établissement inconnu, un numéro non reconnu : le champ garde sa valeur précédente et l'anomalie figure au compte rendu.
- Les profils créés n'ont aucun accès à l'interface de gestion ; leur modèle vient des règles d'affectation.
Facturation : chaque personne rendue par l'annuaire a un profil actif, compté dans l'abonnement. Ajustez le DN de base ou le Filtre de recherche pour ne synchroniser que les personnes qui doivent avoir une carte. Voir Abonnement et facturation.
Sécurité
- Le compte de service n'a besoin que de lire l'annuaire. Rien n'est jamais écrit dans l'annuaire.
- Son mot de passe est conservé chiffré et n'est jamais réaffiché.
- Préférez LDAPS ou StartTLS : sans chiffrement, l'identifiant et le mot de passe du compte de service circulent en clair sur le réseau.
- Limitez l'ouverture du port à la seule adresse du serveur Profiles Flow.
- Seuls les attributs de la correspondance des champs et l'attribut identifiant sont repris dans Profiles Flow.
Dépannage
Les messages techniques de l'annuaire s'affichent tels quels, en anglais, au test ou dans le bloc État (« Dernier échec »).
| Message | Que vérifier |
|---|---|
| Invalid directory address | Le champ Serveur. |
| Directory login refused | Le Compte de service et son Mot de passe, ou le port et le chiffrement. |
| StartTLS refused | Le serveur n'accepte pas StartTLS : essayez LDAPS (port 636) ou vérifiez le certificat. |
| Directory search failed / incomplete | Le DN de base et le Filtre de recherche. |
| The directory returned no one | Aucune personne trouvée : rien n'a été modifié. Vérifiez le DN de base et le filtre. |
Si le test n'aboutit pas du tout (délai dépassé), l'annuaire n'est pas joignable depuis le serveur Profiles Flow : vérifiez le pare-feu et la redirection du port.
Un champ ne se modifie plus sur la fiche
C'est normal : il est relié à l'annuaire. Modifiez-le dans l'annuaire ; il sera repris à la prochaine synchronisation.
Un établissement n'est pas repris
Le nom porté par l'annuaire doit correspondre à celui de l'établissement dans Profiles Flow. Corrigez l'un ou l'autre, puis relancez Synchroniser maintenant.