Active Directory
Die Profile aus dem Active-Directory- oder OpenLDAP-Verzeichnis des Unternehmens erstellen und aktuell halten und die Profile ausgeschiedener Personen deaktivieren.
Das Modul Active Directory liest das interne Verzeichnis des Unternehmens (Active Directory oder OpenLDAP) und hält die Profile danach aktuell: Es legt die Profile neuer Mitarbeiter an, aktualisiert die Angaben und deaktiviert die Profile ausgeschiedener Personen. Diese Seite können Sie unverändert an den Administrator des Verzeichnisses weitergeben.
Wer macht was
| Schritt | Wer |
|---|---|
| Das Modul in Profiles Flow aktivieren und einstellen | Ein Administrator von Profiles Flow, mit den Angaben des Verzeichnisadministrators |
| Ein Dienstkonto mit Lesezugriff anlegen | Der Administrator des Verzeichnisses |
| Den Netzwerkzugriff vom Server von Profiles Flow auf das Verzeichnis freigeben | Der Netzwerkadministrator |
Voraussetzungen
- Ein Verzeichnis Active Directory oder OpenLDAP.
- Das Verzeichnis ist vom Server von Profiles Flow aus erreichbar: Port 389 (LDAP oder StartTLS) oder 636 (LDAPS), für die Adresse dieses Servers geöffnet. Fragen Sie diese Adresse beim Support von Profiles Flow an, wenn Sie nach Adresse filtern.
- Ein Dienstkonto mit Lesezugriff: Das Modul ändert nichts im Verzeichnis.
- Die Standorte existieren in Profiles Flow, unter dem Namen, den das Verzeichnis führt (siehe unten). Siehe Standorte.
1. Die Verbindung einstellen
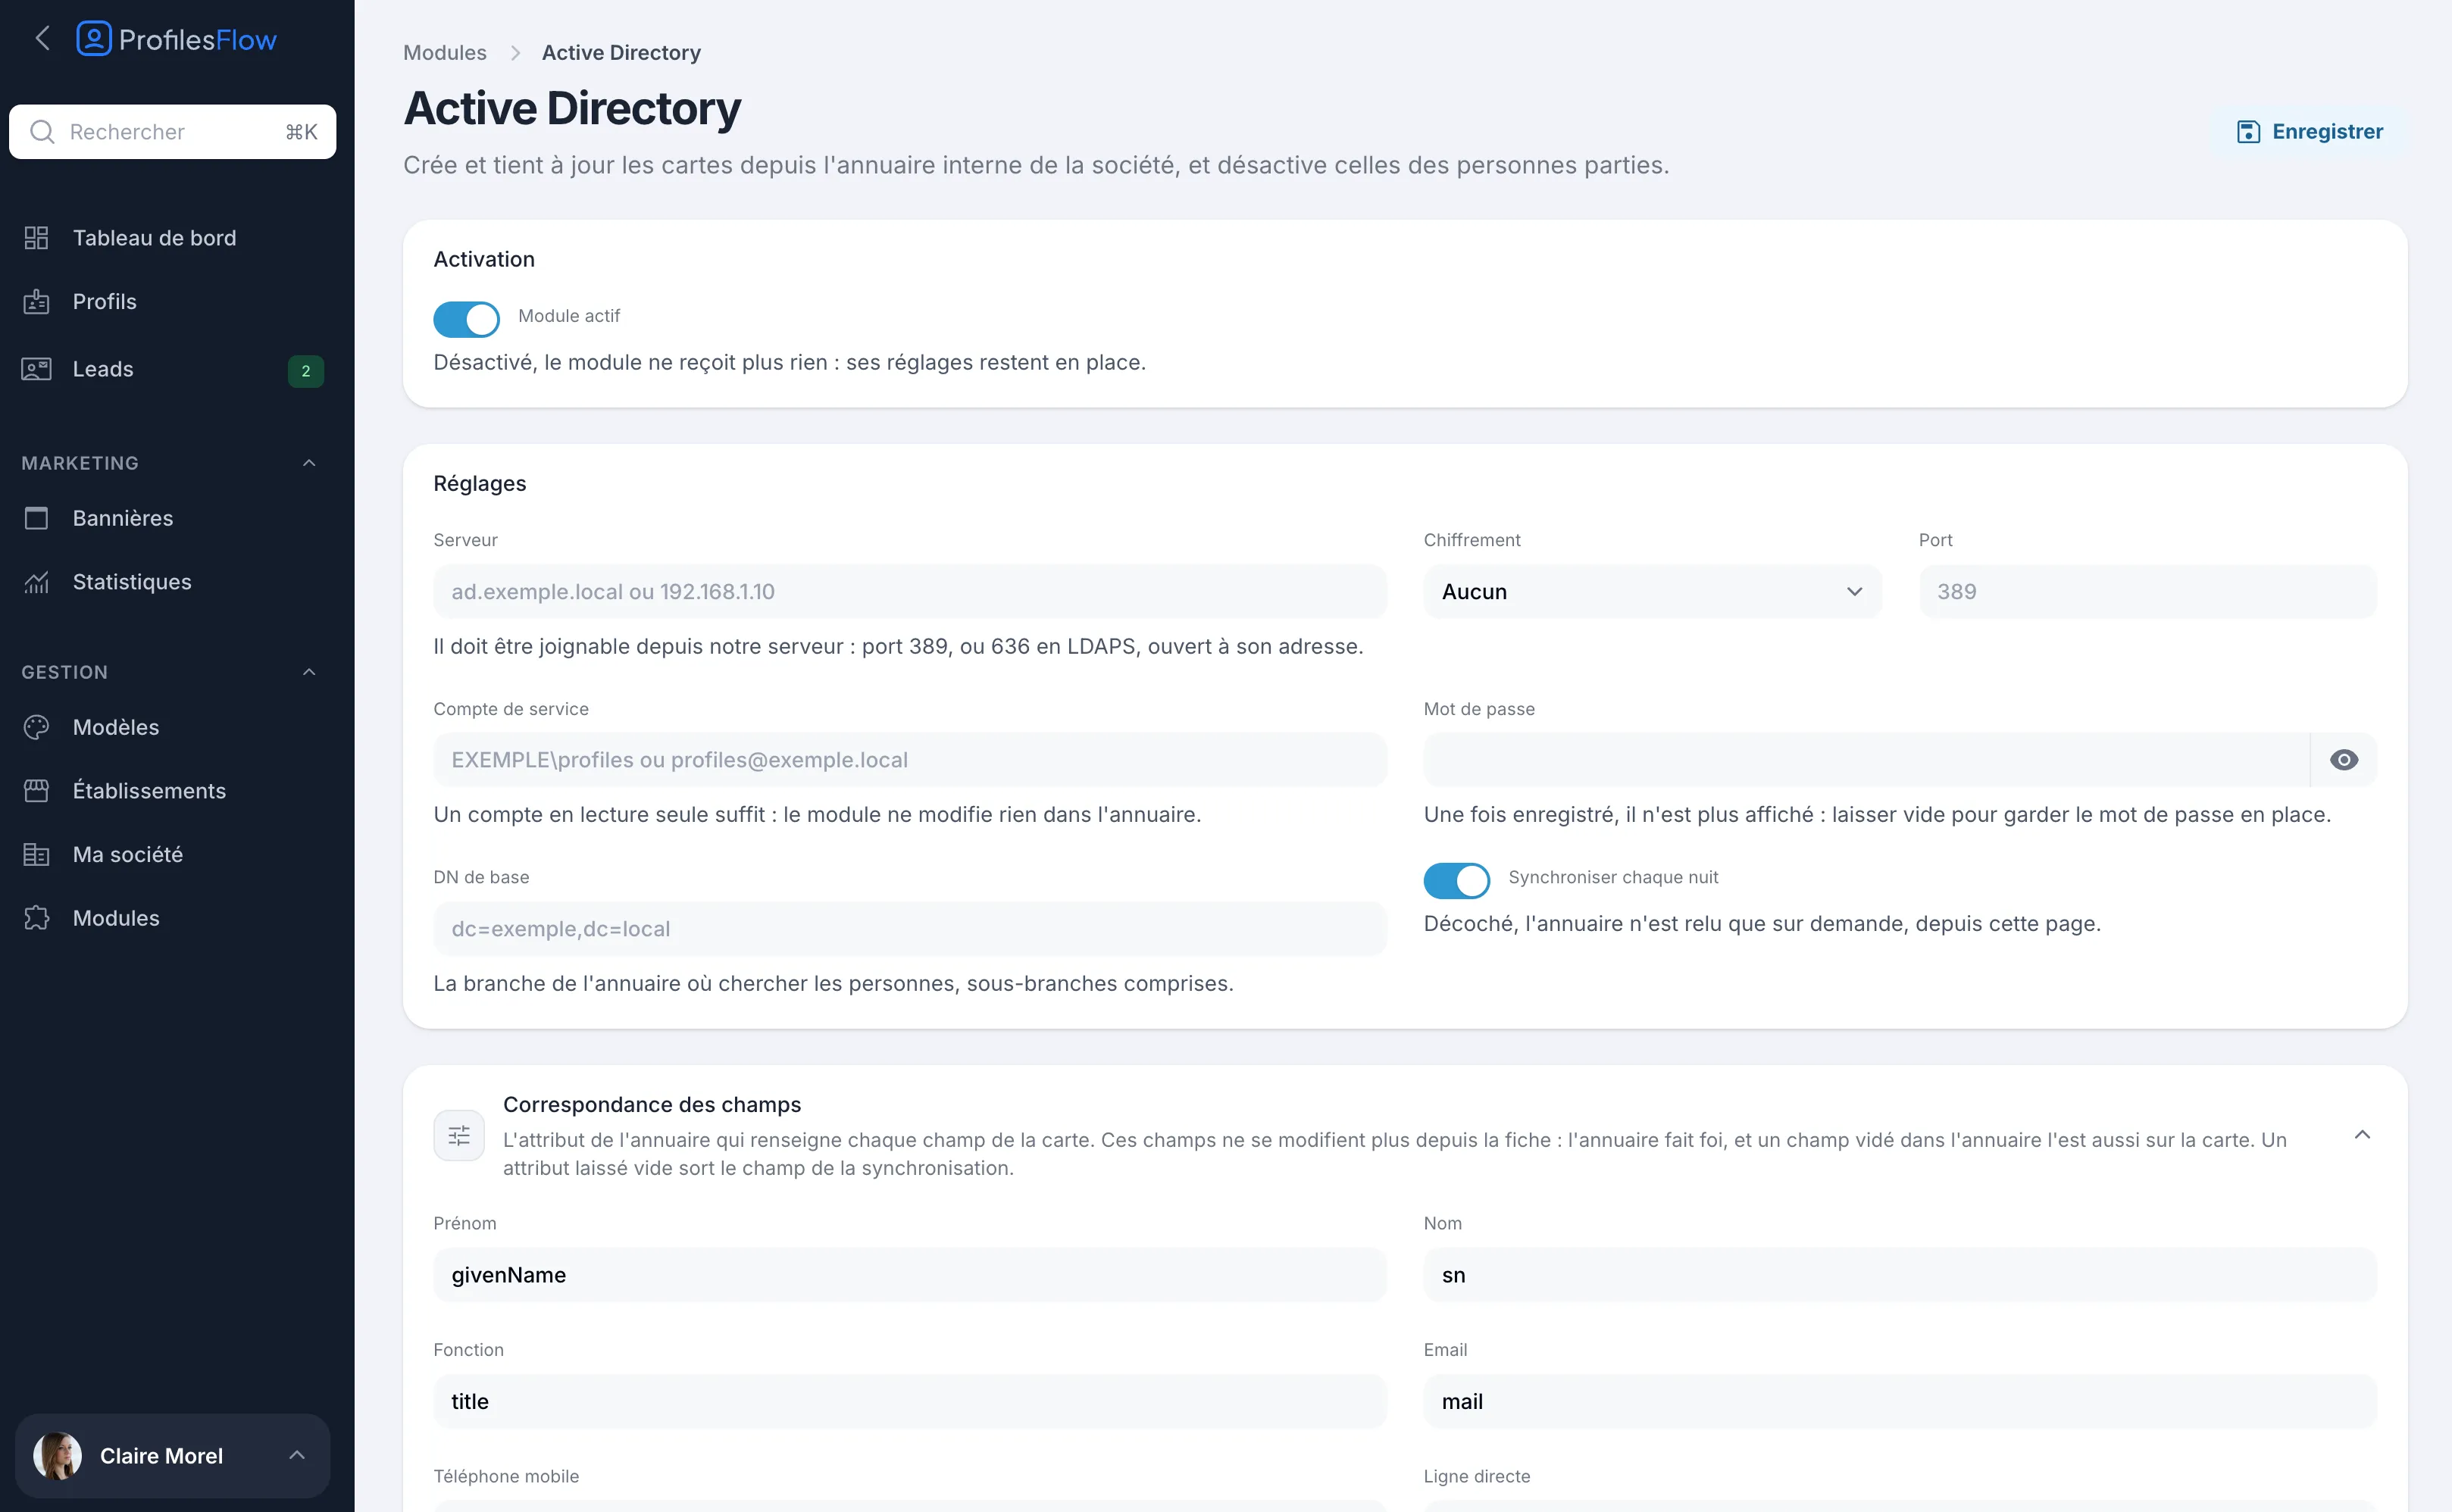
- Öffnen Sie Verwaltung › Module › Active Directory und schalten Sie Modul aktiv ein.
- Füllen Sie die Einstellungen aus:
- Server: Name oder Adresse des Verzeichnisses, zum Beispiel
ad.beispiel.localoder192.168.1.10. - Verschlüsselung: Keine, StartTLS oder LDAPS, und der zugehörige Port.
- Zertifikat des Servers prüfen (verschlüsselte Verbindung): deaktivieren, wenn das Verzeichnis ein Zertifikat seiner eigenen Zertifizierungsstelle vorlegt; die Verbindung bleibt verschlüsselt.
- Dienstkonto: zum Beispiel
BEISPIEL\profilesoderprofiles@beispiel.local. - Passwort: Nach dem Speichern wird es nicht mehr angezeigt. Lassen Sie das Feld leer, um das bestehende zu behalten.
- Basis-DN: der Zweig, in dem nach Personen gesucht wird, einschließlich Unterzweigen, zum Beispiel
dc=beispiel,dc=localoder eine bestimmte Organisationseinheit. - Jede Nacht synchronisieren: Wenn deaktiviert, wird das Verzeichnis nur auf Anforderung von dieser Seite aus gelesen.
- Server: Name oder Adresse des Verzeichnisses, zum Beispiel
- Klicken Sie auf Speichern.
2. Die Feldzuordnung prüfen
Der Abschnitt Feldzuordnung zeigt das Verzeichnisattribut, das jedes Feld des Profils füllt. Die Standardwerte passen zu einem Standard-Active-Directory:
| Feld des Profils | Standardattribut |
|---|---|
| Vorname | givenName |
| Nachname | sn |
| Position | title |
mail |
|
| Mobiltelefon | mobile |
| Durchwahl | telephoneNumber |
| Standort | physicalDeliveryOfficeName |
- Ein leer gelassenes Attribut nimmt das Feld aus der Synchronisierung heraus.
- Der Standort wird an seinem Namen erkannt, so wie er in Profiles Flow angelegt ist.
- Die Telefonnummern ersetzen die erste Nummer desselben Typs im Profil; die übrigen Nummern bleiben.
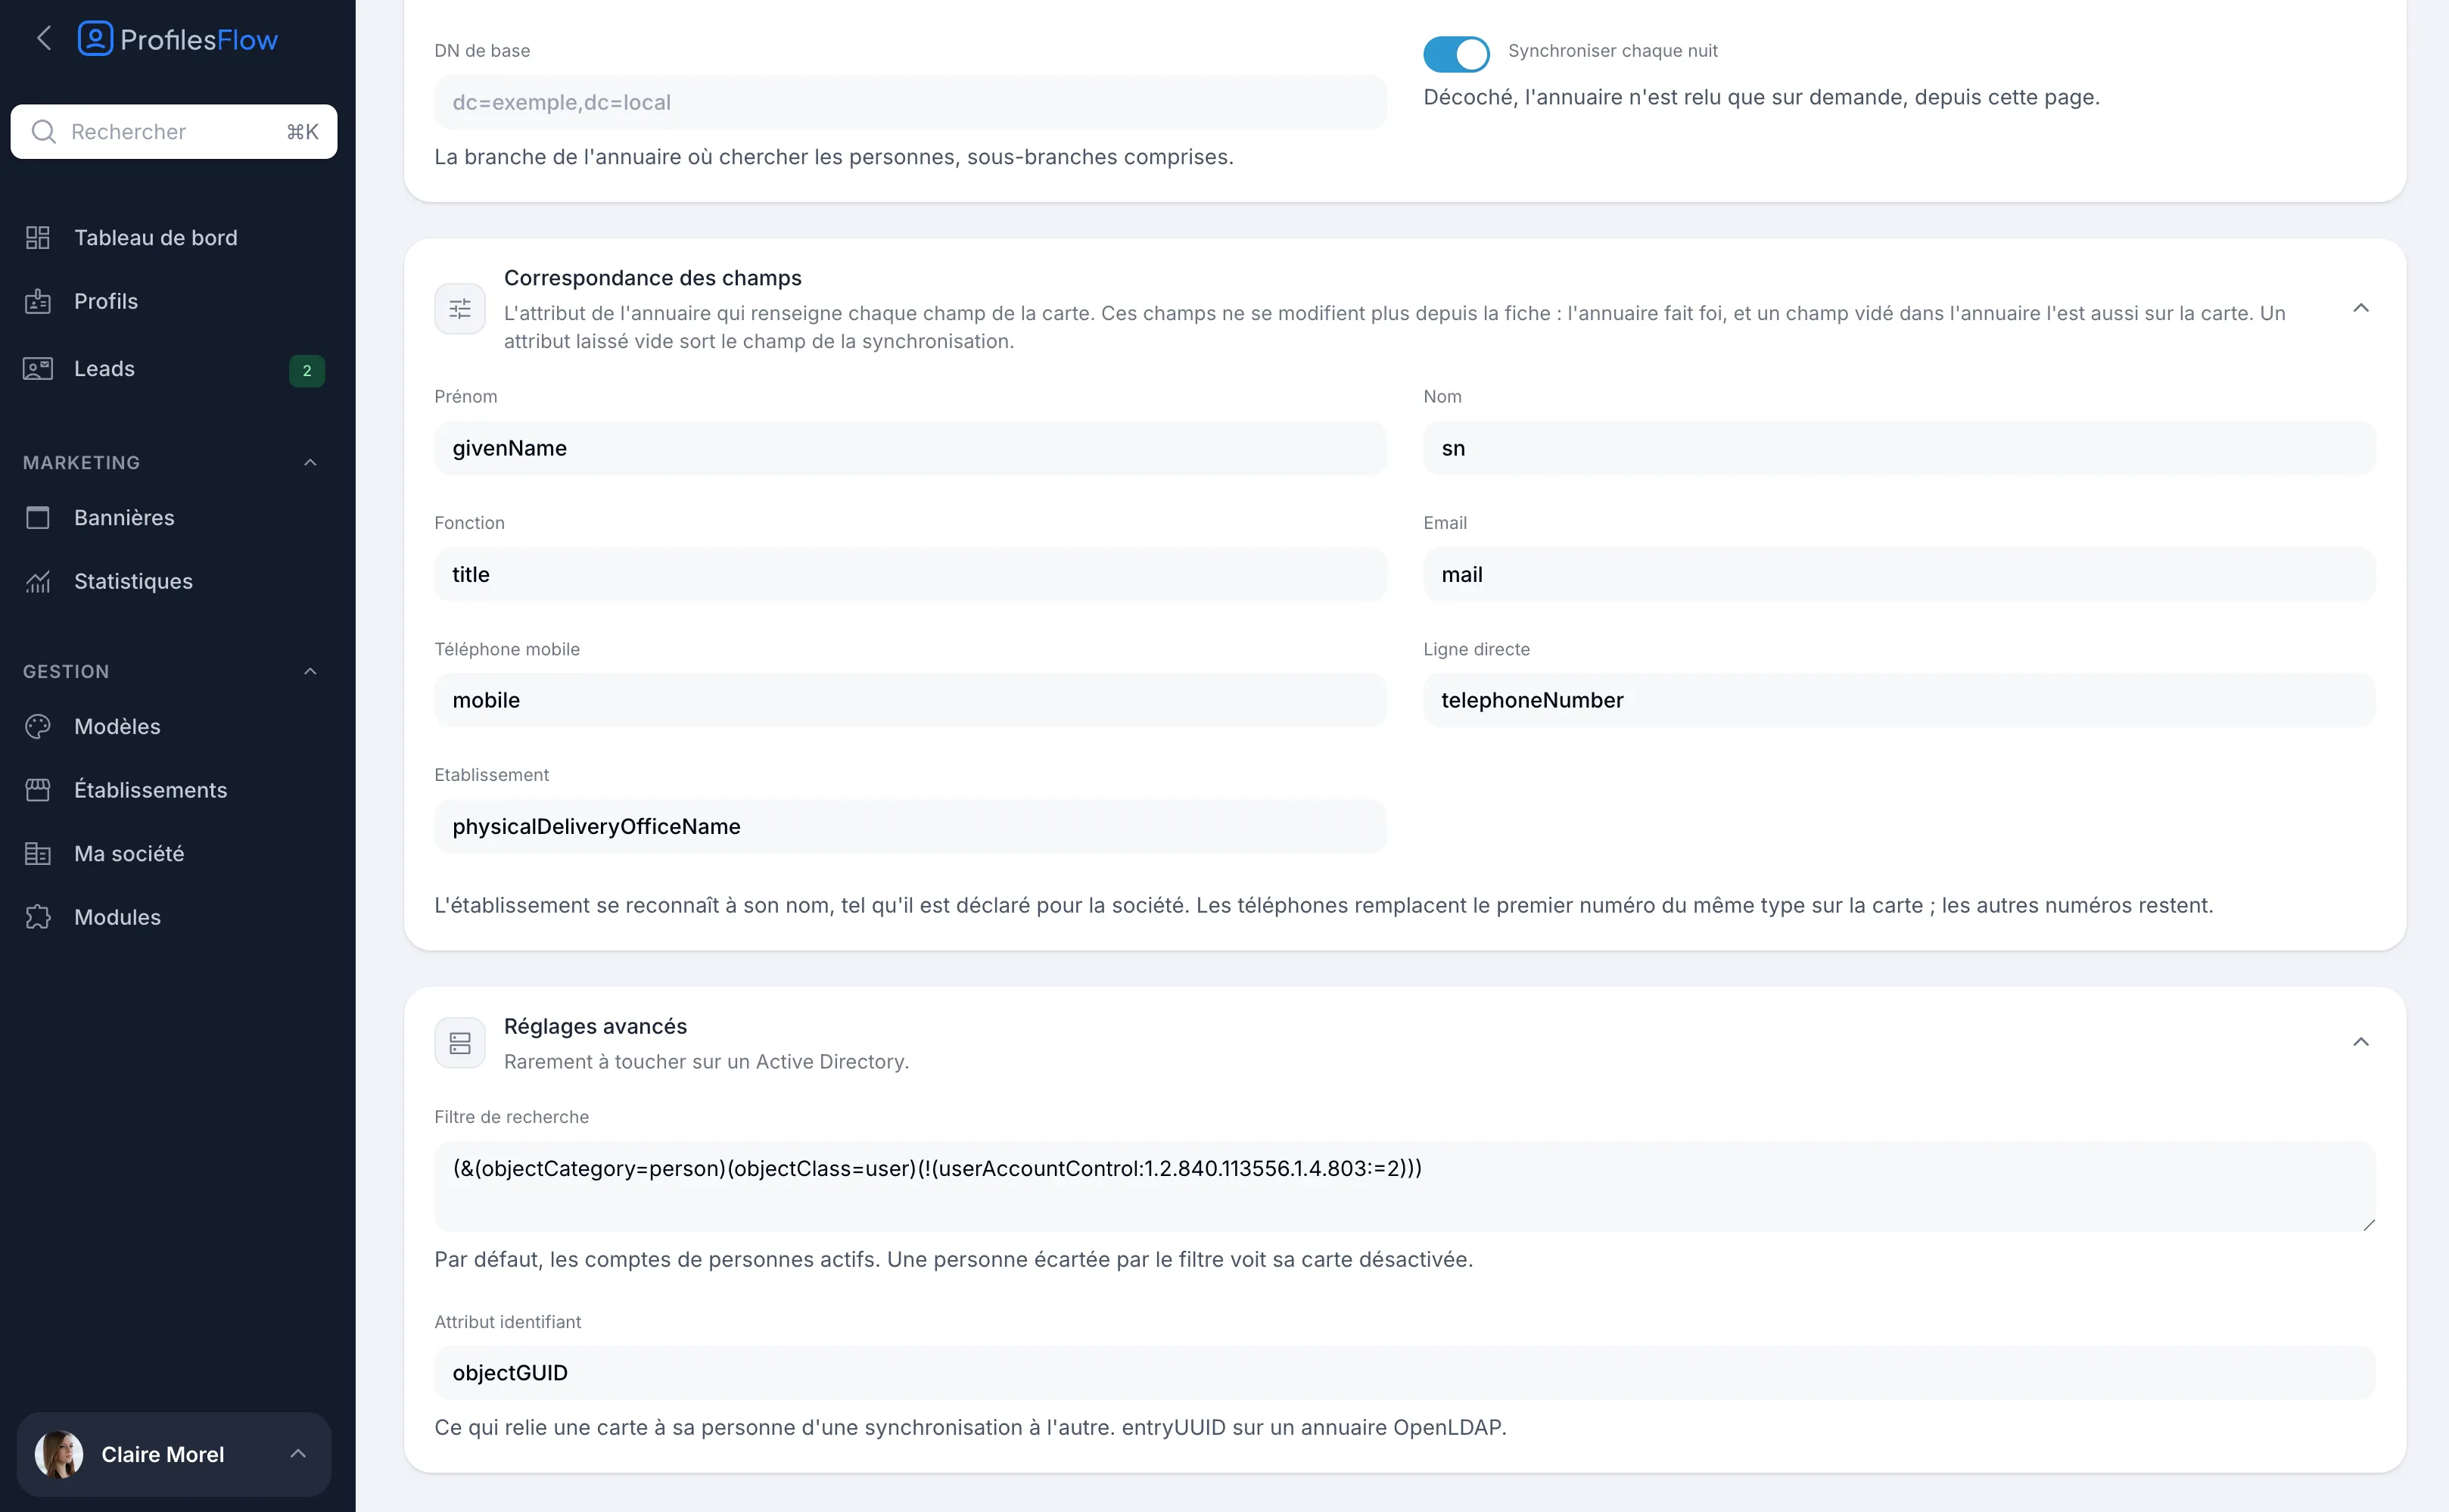
Abschnitt Erweiterte Einstellungen, bei einem Active Directory selten zu ändern:
- Suchfilter: standardmäßig die aktiven Personenkonten. Das Profil einer durch den Filter ausgeschlossenen Person wird deaktiviert.
- Kennungsattribut: das, was ein Profil von einer Synchronisierung zur nächsten mit seiner Person verbindet.
objectGUIDbei Active Directory,entryUUIDbei OpenLDAP.
3. Testen, dann synchronisieren
- Klicken Sie auf Verbindung testen. Der Test liest das Verzeichnis, ohne etwas zu schreiben, und zeigt Verbindung hergestellt mit der Anzahl der unter dem Basis-DN gefundenen Personen sowie einige Beispiele, wie ihr Profil sie übernehmen würde.
- Sind Anzahl und Beispiele korrekt, klicken Sie auf Jetzt synchronisieren.
- Der Bericht erscheint im Block Status, sobald das Verzeichnis gelesen wurde: erstellte, aktualisierte, deaktivierte und übersprungene Profile sowie die Liste der abgelehnten Werte.
Mit Jede Nacht synchronisieren erfolgt die Synchronisierung danach jede Nacht gegen 2:30 Uhr.
Wie sich die Synchronisierung verhält
- Das Verzeichnis ist maßgeblich. Die verknüpften Felder lassen sich nicht mehr im Profil ändern. Ein im Verzeichnis geleertes Feld wird auch im Profil geleert.
- Keine Dubletten. Bei der ersten Synchronisierung wird ein bestehendes Profil mit der E-Mail-Adresse der Person mit ihr verknüpft, statt neu angelegt zu werden.
- Deaktivierung, nie Löschung. Das Profil einer Person, die das Verzeichnis nicht mehr liefert (Konto gelöscht, deaktiviert oder außerhalb des Filters), wird deaktiviert. Ein von Hand gelöschtes Profil wird nie neu angelegt.
- Reaktivierung. Ein von Hand deaktiviertes Profil wird bei der nächsten Synchronisierung wieder aktiviert, wenn das Verzeichnis die Person weiterhin liefert. Um jemanden dauerhaft auszuschließen, nehmen Sie ihn aus dem synchronisierten Verzeichnisbereich heraus (Basis-DN oder Filter).
- Sicherung. Liefert das Verzeichnis niemanden (falscher Basis-DN oder Filter), wird nichts deaktiviert.
- Abgelehnte Werte. Eine fehlerhafte oder bereits vergebene Adresse, ein unbekannter Standort, eine nicht erkannte Nummer: Das Feld behält seinen bisherigen Wert, und die Unstimmigkeit erscheint im Bericht.
- Die angelegten Profile haben keinen Zugang zur Verwaltungsoberfläche; ihre Vorlage ergibt sich aus den Zuweisungsregeln.
Abrechnung: Jede vom Verzeichnis gelieferte Person hat ein aktives Profil, das im Abonnement gezählt wird. Passen Sie den Basis-DN oder den Suchfilter an, um nur die Personen zu synchronisieren, die eine Karte haben sollen. Siehe Abonnement und Abrechnung.
Sicherheit
- Das Dienstkonto muss das Verzeichnis nur lesen. Es wird nie etwas in das Verzeichnis geschrieben.
- Sein Passwort wird verschlüsselt gespeichert und nie wieder angezeigt.
- Bevorzugen Sie LDAPS oder StartTLS: Ohne Verschlüsselung werden Kennung und Passwort des Dienstkontos im Klartext über das Netzwerk übertragen.
- Beschränken Sie die Portfreigabe auf die Adresse des Servers von Profiles Flow.
- Nur die Attribute der Feldzuordnung und das Kennungsattribut werden in Profiles Flow übernommen.
Fehlerbehebung
Die technischen Meldungen des Verzeichnisses erscheinen unverändert auf Englisch, beim Test oder im Block Status („Letzter Fehler“).
| Meldung | Was zu prüfen ist |
|---|---|
| Invalid directory address | Das Feld Server. |
| Directory login refused | Das Dienstkonto und sein Passwort oder Port und Verschlüsselung. |
| StartTLS refused | Der Server akzeptiert StartTLS nicht: Versuchen Sie LDAPS (Port 636) oder prüfen Sie das Zertifikat. |
| Directory search failed / incomplete | Den Basis-DN und den Suchfilter. |
| The directory returned no one | Keine Person gefunden: Es wurde nichts geändert. Prüfen Sie Basis-DN und Filter. |
Kommt der Test überhaupt nicht zum Abschluss (Zeitüberschreitung), ist das Verzeichnis vom Server von Profiles Flow aus nicht erreichbar: Prüfen Sie die Firewall und die Portweiterleitung.
Ein Feld lässt sich im Profil nicht mehr ändern
Das ist normal: Es ist mit dem Verzeichnis verknüpft. Ändern Sie es im Verzeichnis; es wird bei der nächsten Synchronisierung übernommen.
Ein Standort wird nicht übernommen
Der Name im Verzeichnis muss dem Namen des Standorts in Profiles Flow entsprechen. Korrigieren Sie das eine oder das andere und starten Sie dann erneut Jetzt synchronisieren.