Active Directory
Crear y mantener actualizados los perfiles a partir del directorio Active Directory u OpenLDAP de la empresa, y desactivar los de las personas que se han ido.
El módulo Active Directory lee el directorio interno de la empresa (Active Directory u OpenLDAP) y mantiene actualizados los perfiles a partir de él: crea los de las nuevas incorporaciones, actualiza la información y desactiva los de las personas que se han ido. Esta página puede enviarse tal cual al administrador del directorio.
Quién hace qué
| Paso | Quién |
|---|---|
| Activar y configurar el módulo en Profiles Flow | Un Administrador de Profiles Flow, con la información proporcionada por el administrador del directorio |
| Crear una cuenta de servicio de solo lectura | El administrador del directorio |
| Abrir el acceso de red al directorio desde el servidor de Profiles Flow | El administrador de red |
Requisitos previos
- Un directorio Active Directory u OpenLDAP.
- El directorio es accesible desde el servidor de Profiles Flow: puerto 389 (LDAP o StartTLS) o 636 (LDAPS), abierto a la dirección de este servidor. Pida esta dirección al soporte de Profiles Flow si filtra por dirección.
- Una cuenta de servicio de solo lectura: el módulo no modifica nada en el directorio.
- Los centros existen en Profiles Flow, con el nombre que figura en el directorio (véase más abajo). Véase Centros.
1. Configurar la conexión
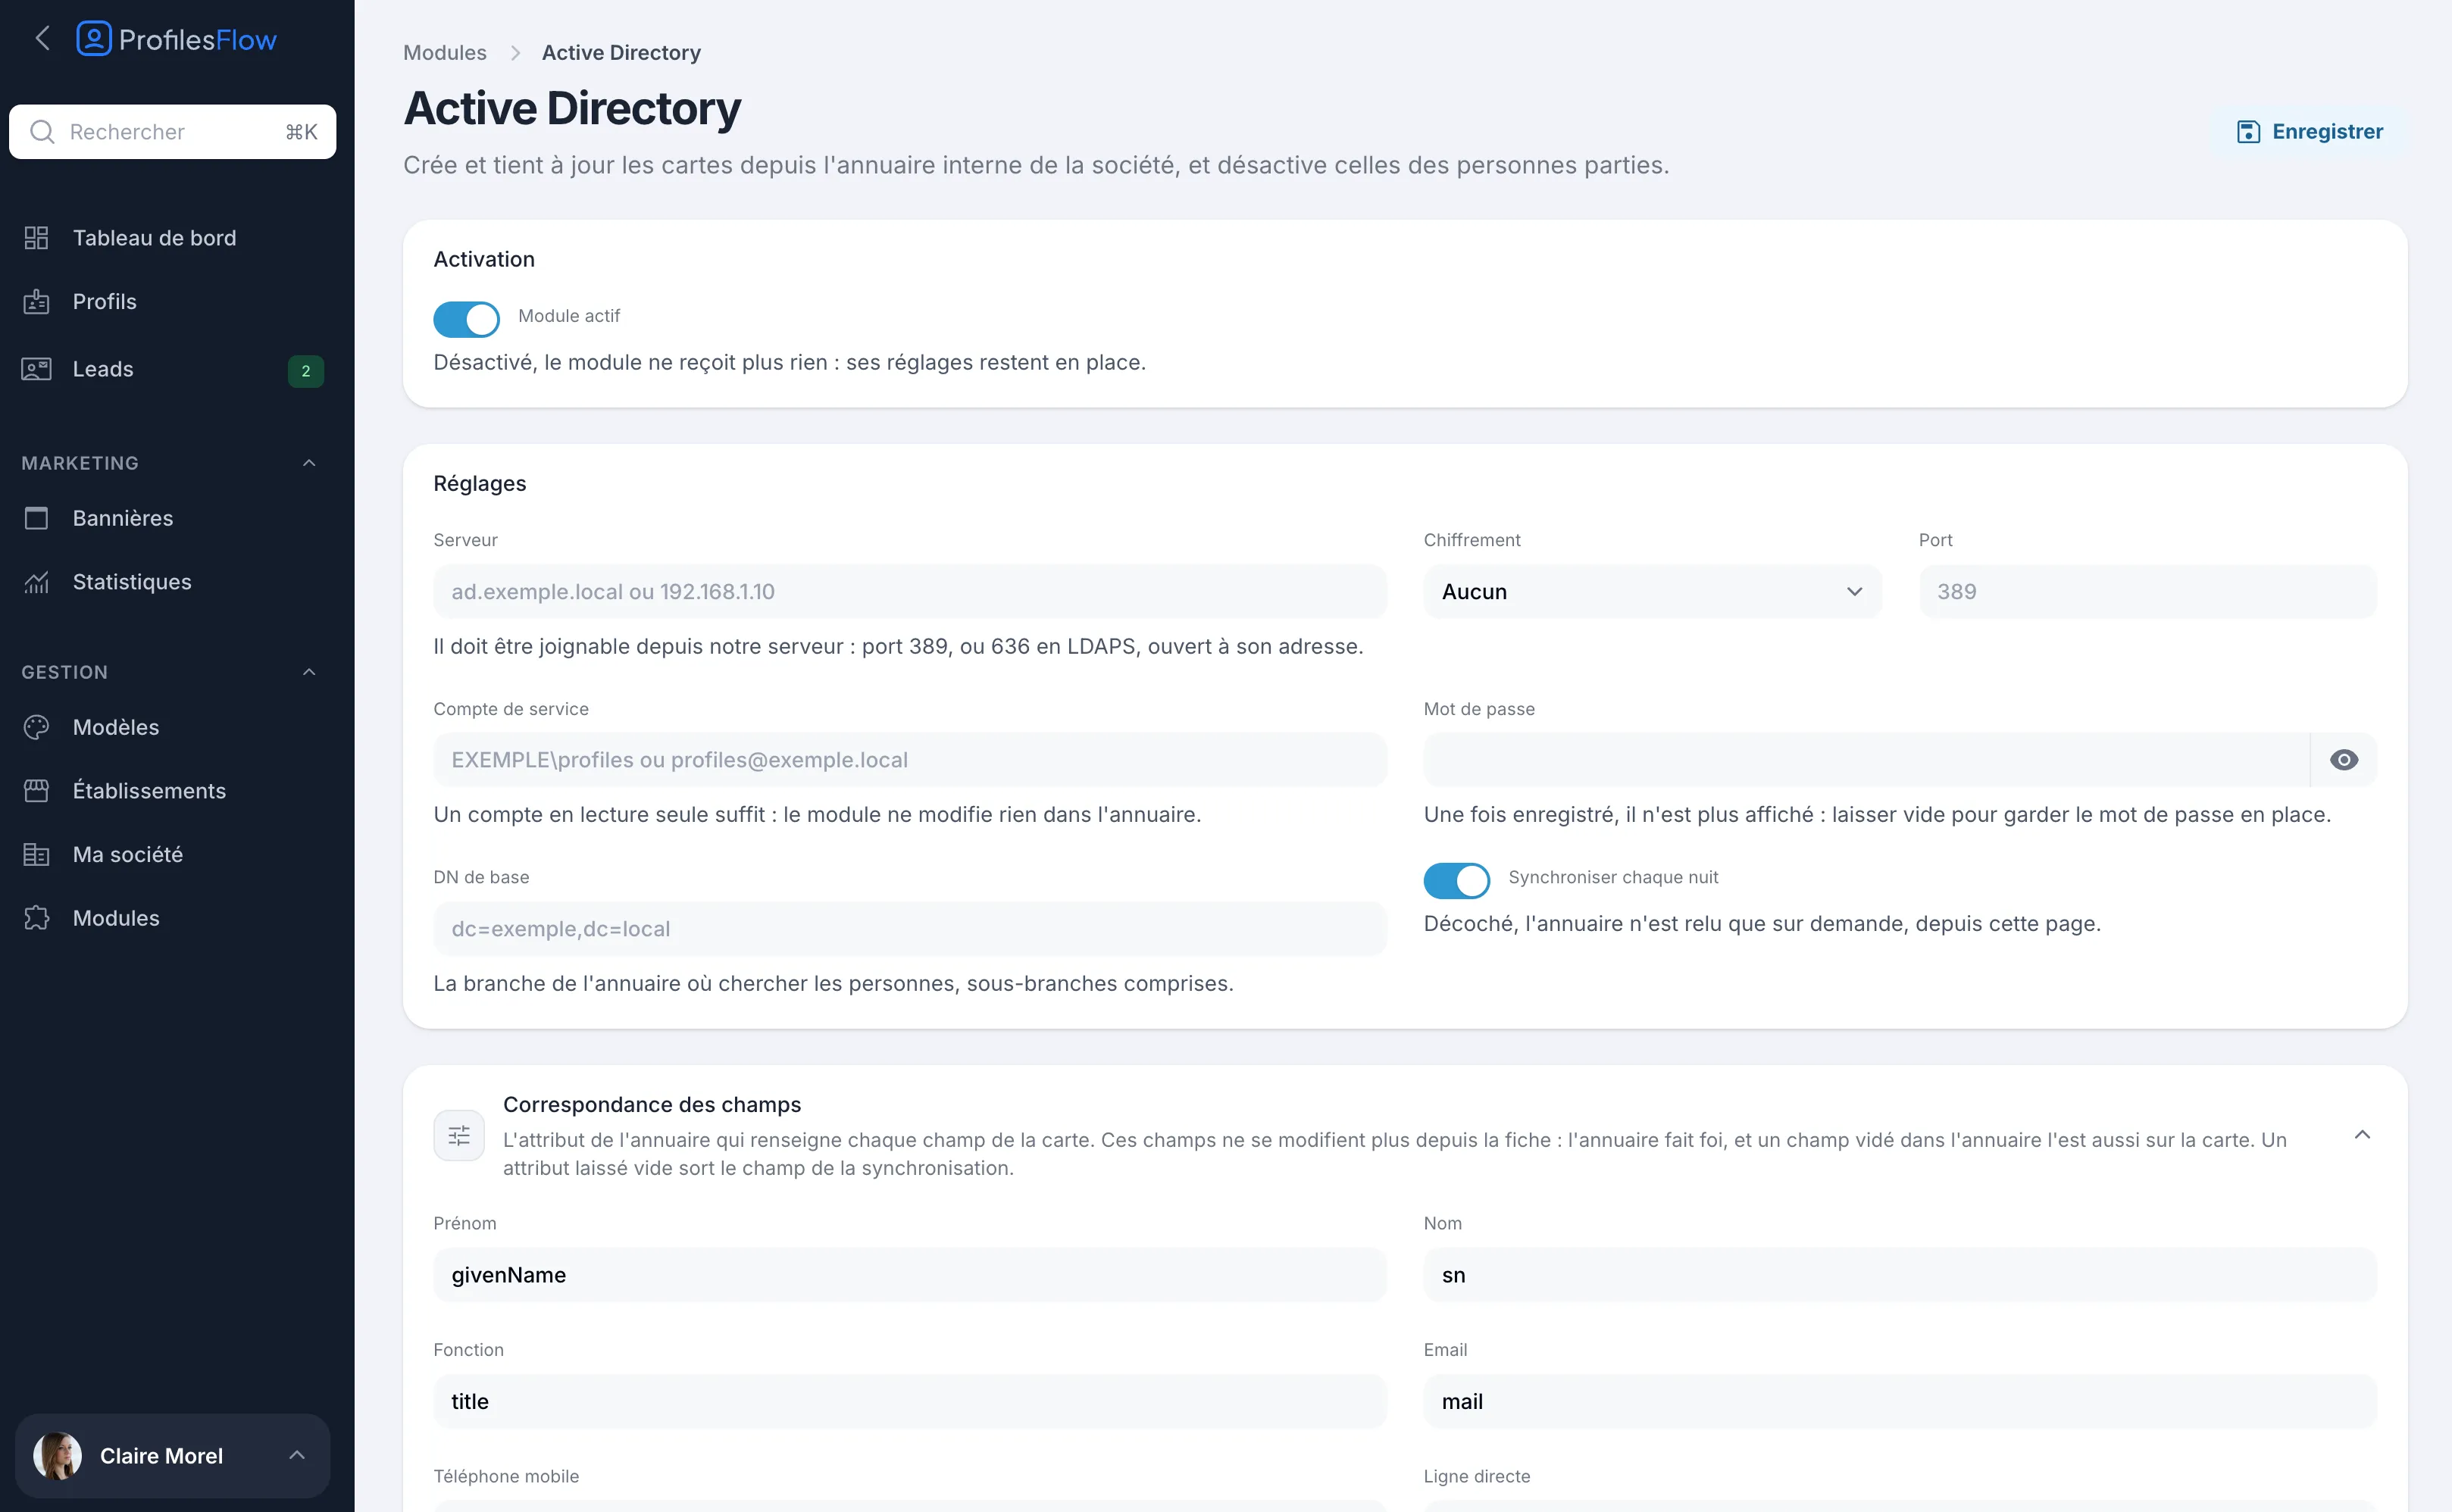
- Abra Gestión › Módulos › Active Directory y encienda Módulo activo.
- Rellene la Configuración:
- Servidor: nombre o dirección del directorio, por ejemplo
ad.exemple.localo192.168.1.10. - Cifrado: Ninguno, StartTLS o LDAPS, y el Puerto correspondiente.
- Verificar el certificado del servidor (conexión cifrada): desmárquelo si el directorio presenta un certificado de su propia autoridad; la conexión sigue cifrada.
- Cuenta de servicio: por ejemplo
EXEMPLE\profilesoprofiles@exemple.local. - Contraseña: una vez guardada, ya no se muestra. Deje el campo vacío para conservar la actual.
- DN base: la rama donde buscar a las personas, subramas incluidas, por ejemplo
dc=exemple,dc=localo una unidad organizativa concreta. - Sincronizar cada noche: si se desmarca, el directorio solo se lee a petición, desde esta página.
- Servidor: nombre o dirección del directorio, por ejemplo
- Haga clic en Guardar.
2. Comprobar la correspondencia de campos
La sección Correspondencia de campos indica el atributo del directorio que rellena cada campo del perfil. Los valores por defecto sirven para un Active Directory estándar:
| Campo del perfil | Atributo por defecto |
|---|---|
| Nombre | givenName |
| Apellidos | sn |
| Cargo | title |
| Correo electrónico | mail |
| Teléfono móvil | mobile |
| Línea directa | telephoneNumber |
| Centro | physicalDeliveryOfficeName |
- Un atributo dejado vacío saca el campo de la sincronización.
- El centro se reconoce por su nombre, tal como está declarado en Profiles Flow.
- Los teléfonos sustituyen al primer número del mismo tipo en el perfil; los demás números se mantienen.
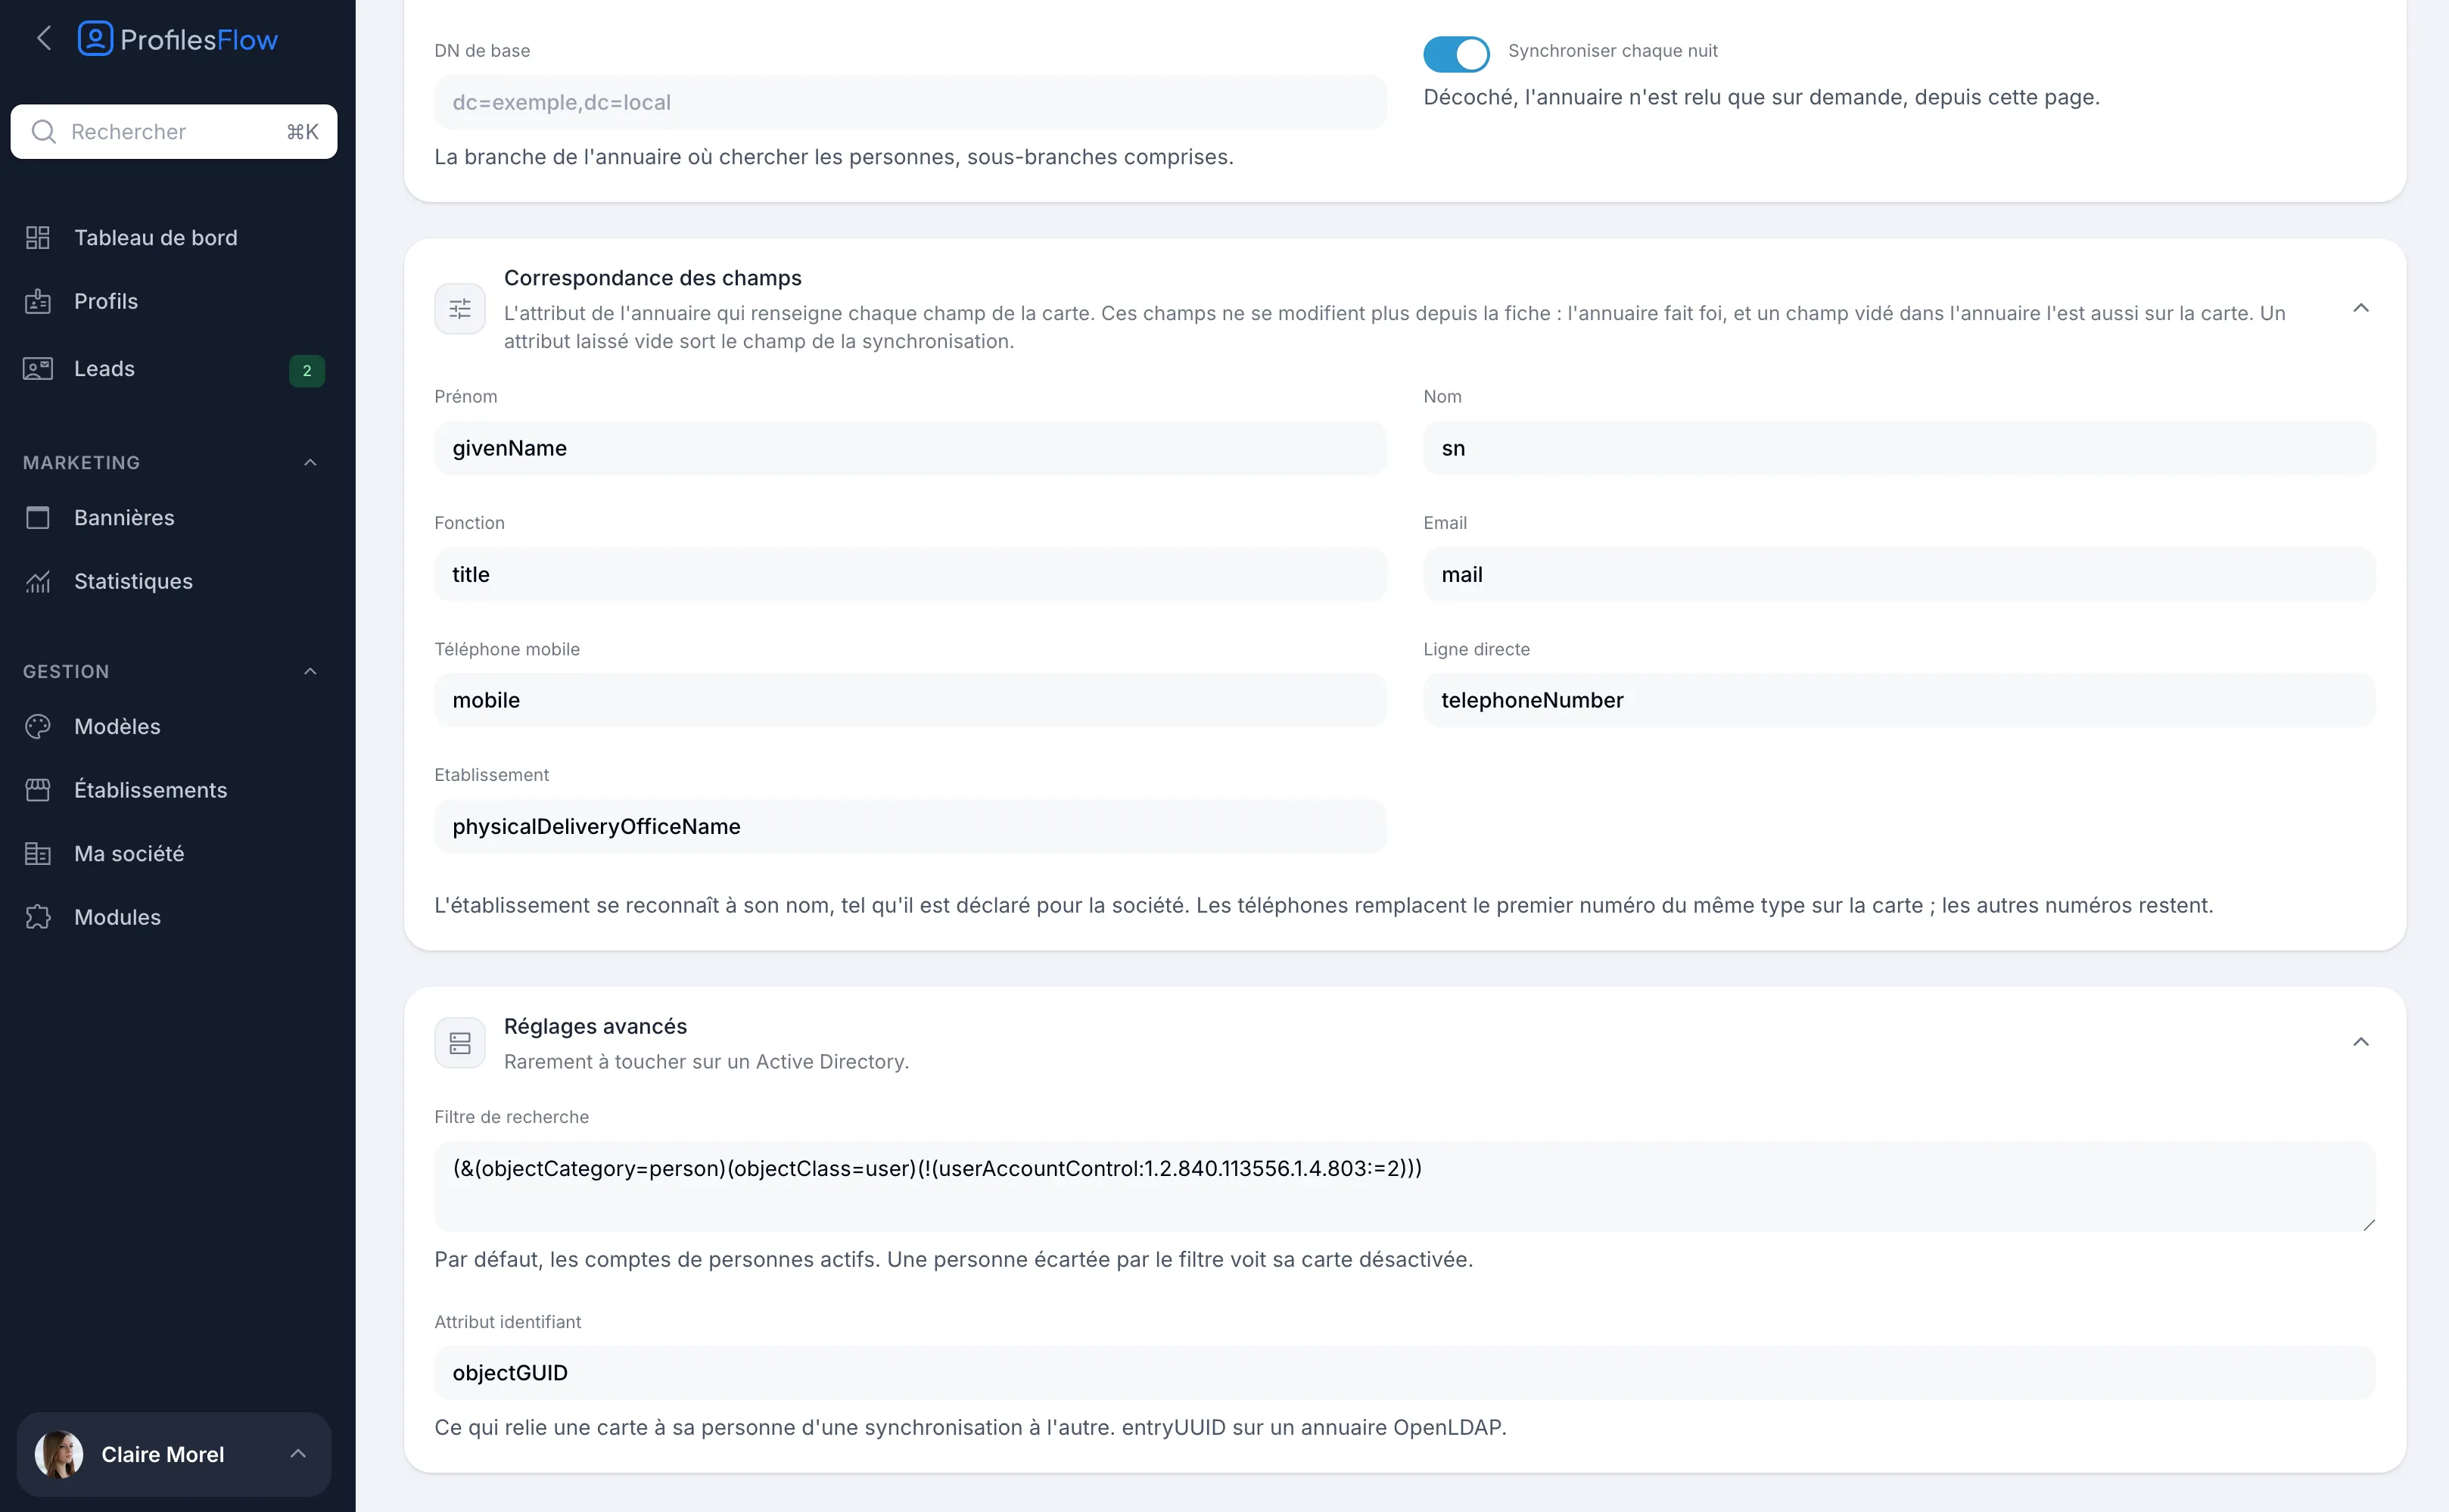
La Configuración avanzada, que rara vez hay que tocar en un Active Directory:
- Filtro de búsqueda: por defecto, las cuentas de personas activas. El perfil de una persona excluida por el filtro se desactiva.
- Atributo identificador: lo que vincula un perfil con su persona de una sincronización a otra.
objectGUIDen Active Directory,entryUUIDen OpenLDAP.
3. Probar y, después, sincronizar
- Haga clic en Probar la conexión. La prueba lee el directorio sin escribir nada y muestra Conexión establecida con el número de personas encontradas en el DN base, y algunos ejemplos tal como los recogería su perfil.
- Si el número y los ejemplos son correctos, haga clic en Sincronizar ahora.
- El informe aparece en el bloque Estado una vez leído el directorio: perfiles creados, actualizados, desactivados, omitidos, y la lista de los valores rechazados.
Con Sincronizar cada noche, la sincronización se hace después cada noche hacia las 2:30.
Cómo se comporta la sincronización
- El directorio prevalece. Los campos vinculados ya no se pueden modificar desde la ficha del perfil. Un campo vaciado en el directorio se vacía en el perfil.
- Sin duplicados. En la primera sincronización, un perfil existente que lleva la dirección de email de la persona se vincula a ella en lugar de volver a crearse.
- Desactivación, nunca eliminación. El perfil de una persona que el directorio ya no devuelve (cuenta eliminada, desactivada o fuera del filtro) se desactiva. Un perfil eliminado a mano nunca se vuelve a crear.
- Reactivación. Un perfil desactivado a mano se reactiva en la siguiente sincronización si el directorio sigue devolviendo a la persona. Para excluir a alguien de forma duradera, sáquelo del directorio sincronizado (DN base o filtro).
- Salvaguarda. Si el directorio no devuelve a nadie (DN base o filtro erróneo), no se desactiva nada.
- Valores rechazados. Una dirección mal formada o ya utilizada, un centro desconocido, un número no reconocido: el campo conserva su valor anterior y la anomalía figura en el informe.
- Los perfiles creados no tienen ningún acceso a la interfaz de gestión; su plantilla procede de las reglas de asignación.
Facturación: cada persona que devuelve el directorio tiene un perfil activo, que se cuenta en la suscripción. Ajuste el DN base o el Filtro de búsqueda para sincronizar solo a las personas que deben tener una tarjeta. Véase Suscripción y facturación.
Seguridad
- La cuenta de servicio solo necesita leer el directorio. Nunca se escribe nada en el directorio.
- Su contraseña se conserva cifrada y nunca se vuelve a mostrar.
- Prefiera LDAPS o StartTLS: sin cifrado, el identificador y la contraseña de la cuenta de servicio circulan en claro por la red.
- Limite la apertura del puerto únicamente a la dirección del servidor de Profiles Flow.
- Solo se recogen en Profiles Flow los atributos de la correspondencia de campos y el atributo identificador.
Solución de problemas
Los mensajes técnicos del directorio se muestran tal cual, en inglés, al hacer la prueba o en el bloque Estado («Último error»).
| Mensaje | Qué comprobar |
|---|---|
| Invalid directory address | El campo Servidor. |
| Directory login refused | La Cuenta de servicio y su Contraseña, o el puerto y el cifrado. |
| StartTLS refused | El servidor no acepta StartTLS: pruebe LDAPS (puerto 636) o compruebe el certificado. |
| Directory search failed / incomplete | El DN base y el Filtro de búsqueda. |
| The directory returned no one | No se ha encontrado a ninguna persona: no se ha modificado nada. Compruebe el DN base y el filtro. |
Si la prueba no llega a completarse (tiempo de espera agotado), el directorio no es accesible desde el servidor de Profiles Flow: compruebe el cortafuegos y la redirección del puerto.
Un campo ya no se puede modificar en la ficha
Es normal: está vinculado al directorio. Modifíquelo en el directorio; se recogerá en la siguiente sincronización.
Un centro no se recoge
El nombre que figura en el directorio debe corresponder al del centro en Profiles Flow. Corrija uno u otro y vuelva a lanzar Sincronizar ahora.