Datos de los empleados y RGPD: perfiles, firmas y tarjetas
Una firma de correo o una tarjeta de visita digital publica datos personales: nombre, puesto, teléfono y, a veces, foto. Para estos datos de los empleados, el RGPD no prohíbe nada, pero impone algunas reglas. Este es un repaso claro y práctico para el empleador.
Cuando una empresa dota a sus empleados de firmas de correo unificadas o de tarjetas de visita digitales, trata datos personales: el nombre y el puesto de cada uno, sus datos de contacto y, a veces, su foto. Y esos datos no se quedan dentro de la empresa: se publican, se envían y se comparten con clientes.
El RGPD no lo prohíbe, todo lo contrario: es un uso normal de la vida de la empresa. Simplemente pide hacerlo con método. Este artículo hace un repaso, sin jerga. No sustituye la opinión de su delegado de protección de datos ni la de su asesor.
Datos de los empleados y RGPD: qué está afectado
Una firma o una tarjeta de visita digital contiene en general:
- la identidad: nombre, apellidos, foto en su caso;
- la vida profesional: puesto, departamento, centro;
- los datos de contacto: correo profesional, línea directa, móvil profesional;
- enlaces: perfil de LinkedIn, redes de la empresa.
Son datos personales en el sentido del RGPD, aunque sean profesionales. Por tanto, las reglas se aplican, con algunos matices según el dato.
Con qué base jurídica publicar estos datos
El RGPD (artículo 6) exige que cada tratamiento se apoye en una base jurídica. Para los datos de contacto profesionales, el empleador se basa en general en la ejecución del contrato de trabajo o en su interés legítimo: un comercial debe poder ser contactado por sus clientes, es la esencia de su puesto.
Dos casos merecen más atención:
- La foto. También está sujeta al derecho a la propia imagen. En la práctica, difundir el retrato de un empleado en un soporte público requiere su consentimiento, dado libremente y para usos concretos. Un empleado debe poder negarse sin consecuencias, y retirar su consentimiento más adelante.
- El número de móvil personal. No tiene cabida en un soporte profesional, salvo petición expresa de la persona.
La CNIL (autoridad francesa de protección de datos) ha publicado un marco de referencia sobre la gestión de recursos humanos, con preguntas frecuentes, que detalla para cada finalidad habitual las bases jurídicas posibles: está disponible desde su página La gestion des ressources humaines.
Los principios que hay que respetar en el día a día
El artículo 5 del RGPD establece algunos principios que, aplicados a las firmas y tarjetas, resultan muy concretos.
- Minimización: publique solo lo que sirve. Un puesto y una línea directa, sí; una fecha de nacimiento, no.
- Exactitud: un dato publicado debe estar actualizado. Una firma con un cargo antiguo o un número reasignado a otra persona es un problema real, no solo una cuestión de imagen.
- Limitación del plazo de conservación: cuando un empleado se va, su página de perfil, su tarjeta y su firma deben desactivarse. La CNIL publicó en 2026 un marco de referencia de los plazos de conservación de los datos de RR. HH..
- Seguridad (artículo 32): el acceso a la herramienta que gestiona estos datos debe estar protegido, y cada uno solo debe poder modificar lo que le concierne.
Informar a los empleados
El artículo 13 del RGPD obliga a informar a las personas. En concreto, avise a sus empleados:
- de lo que se publicará, y dónde (firma, página en línea, tarjeta Wallet);
- del motivo de esa publicación;
- de la herramienta utilizada y del lugar donde se alojan los datos;
- de sus derechos: acceso, rectificación, oposición en su caso, y retirada del consentimiento para la foto.
A menudo basta con una nota interna o una mención en la política informática o en el manual de bienvenida. Recuerde inscribirlo en el registro de actividades de tratamiento (artículo 30).
Elegir y regular al proveedor
Si una herramienta externa gestiona las firmas o las tarjetas, ese proveedor es en general su encargado del tratamiento en el sentido del artículo 28 del RGPD. Usted sigue siendo el responsable del tratamiento. Compruebe:
- que un contrato o unas condiciones regulan el tratamiento (objeto, duración, seguridad, destino de los datos al final);
- la lista de sus propios subencargados (alojamiento, envío de correos, pago);
- el lugar donde se alojan los datos, y si se producen transferencias fuera de la Unión Europea;
- la posibilidad de recuperar y eliminar los datos al final del contrato.
La cuestión del alojamiento merece por sí sola un artículo: consulte por qué un alojamiento soberano.
¿Y los datos de los visitantes?
Una tarjeta de visita digital también puede recoger datos: estadísticas de consulta, datos de contacto que deja un prospecto. Dos puntos de atención:
- La medición de audiencia: los rastreadores instalados en el teléfono del visitante requieren en principio su consentimiento, salvo una medición de audiencia estrictamente regulada que la CNIL exime.
- Los datos de contacto que dejan los prospectos: deben recogerse con una información clara, y la empresa debe poder demostrar lo que la persona ha aceptado.
Errores frecuentes
- Publicar la foto sin preguntar: y eso que es el consentimiento más fácil de recabar, en el momento de hacer la foto.
- Olvidar las salidas: una página de perfil todavía en línea seis meses después de una salida, con un número reasignado.
- Dejar que cada uno elija su herramienta: datos de empleados dispersos en varios servicios gratuitos, sin contrato ni visibilidad.
- No decir nada a los equipos: la información es una obligación, y una garantía de adhesión.
Lo que hace Profiles Flow
Profiles Flow se ha diseñado teniendo en cuenta estas reglas, sin pretender encargarse de su cumplimiento en su lugar.
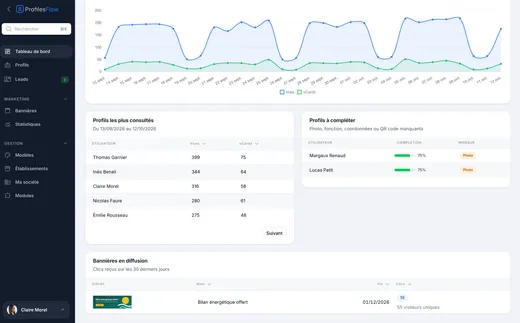
- Roles diferenciados: un Usuario solo ve y modifica su propia ficha; un Editor gestiona las fichas de la empresa; un Administrador gestiona además la empresa, los módulos y los roles. Un empleado también puede tener su tarjeta sin ningún acceso a la interfaz.
- Inicio de sesión sin contraseña, mediante un código de un solo uso enviado por correo o mediante una llave de acceso.
- Salidas: el interruptor «Activado» de la ficha desactiva el perfil; con la sincronización con Active Directory, las tarjetas de las personas que se han ido se desactivan automáticamente, nunca se eliminan sin usted.
- Estadísticas sin cookies: ninguna cookie, ninguna dirección IP almacenada, una huella que cambia cada día. No hay banner que mostrar.
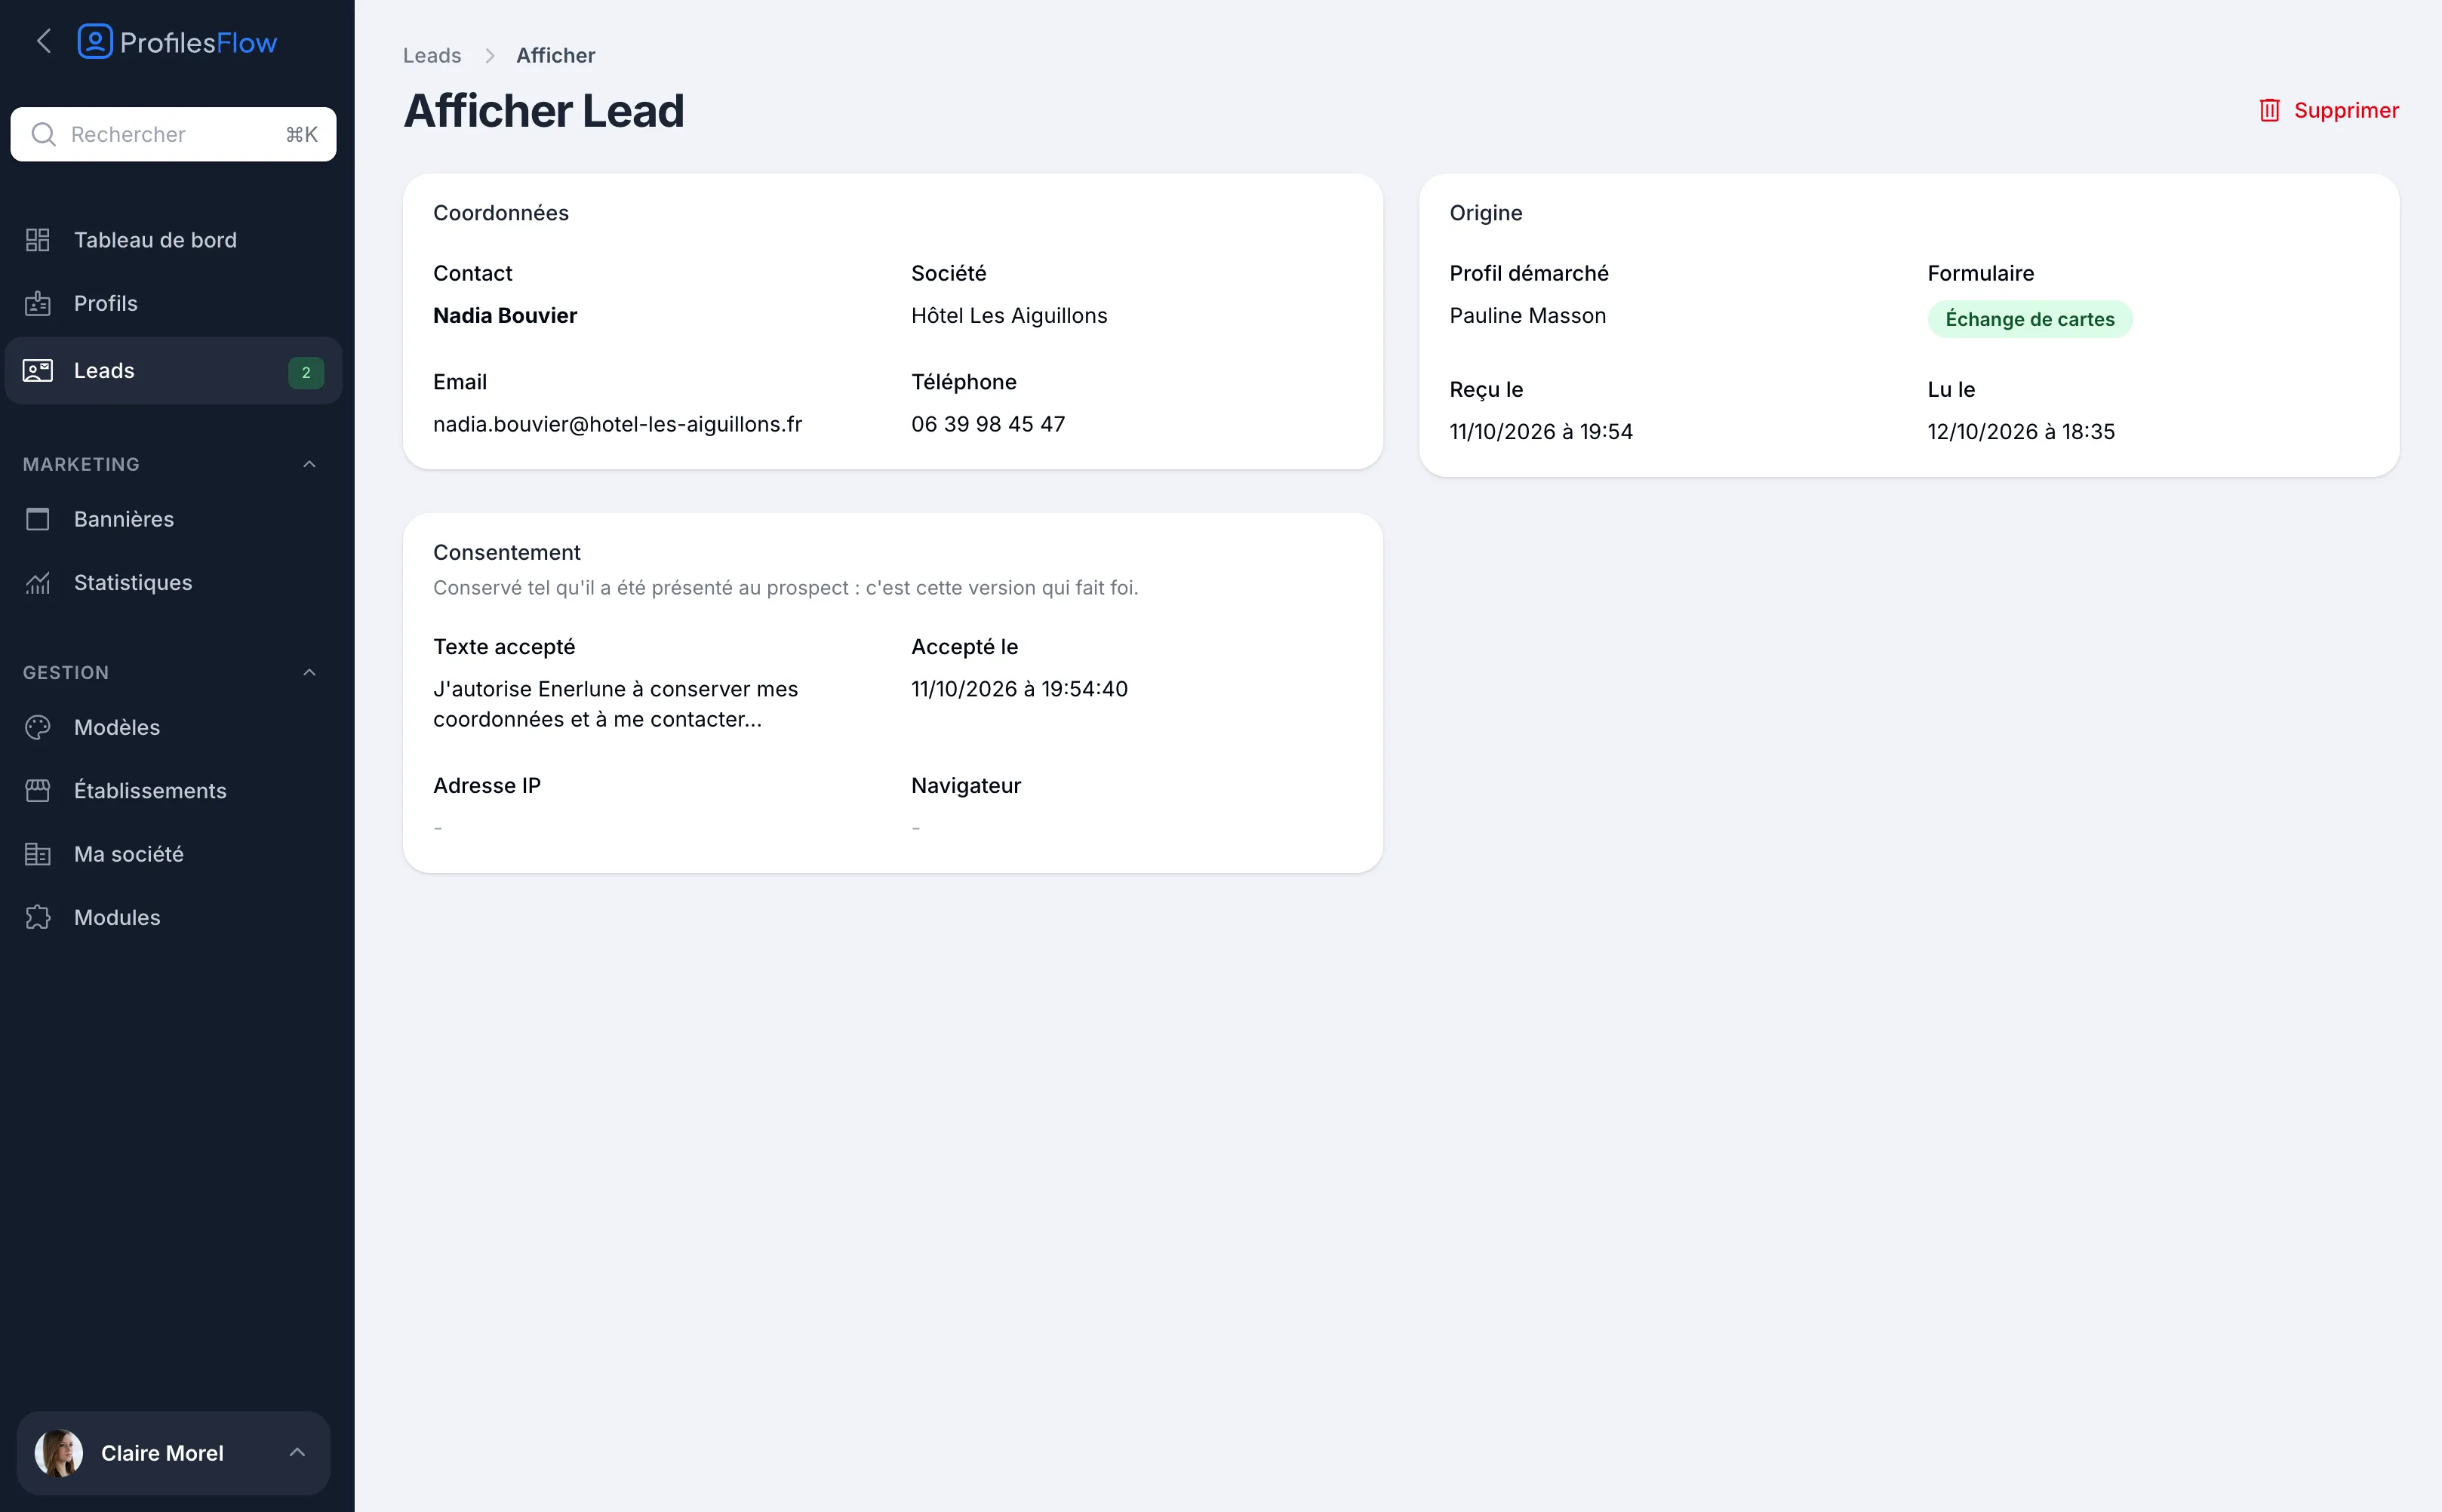
- Leads: el texto de consentimiento aceptado por el prospecto se conserva tal como se presentó, con la fecha y la hora de aceptación.
En cuanto al contrato, su empresa es responsable del tratamiento de los perfiles, los usuarios y los leads; Profiles Flow es encargado del tratamiento en el sentido del artículo 28, y publica la lista fechada de sus subencargados. Los datos pueden recuperarse a petición durante los 30 días siguientes al fin de la suscripción, y después se eliminan. El alojamiento se detalla en la página nube soberana.
Preguntas frecuentes
¿Hace falta el consentimiento del empleado para publicar sus datos de contacto profesionales?
En general no: el empleador se basa en el contrato de trabajo o en su interés legítimo, siempre que limite los datos a lo necesario e informe al empleado. La foto es la excepción, porque también está sujeta al derecho a la propia imagen.
¿Puede un empleado negarse a que su foto aparezca en su firma?
Sí. La difusión de su imagen requiere su consentimiento, y puede retirarlo. Prevea soportes que sigan quedando bien sin foto.
¿Qué hacer con los datos de un empleado que deja la empresa?
Desactive sin esperar su página de perfil, su tarjeta y su firma, y después aplique sus plazos de conservación habituales a los datos que deban conservarse.
¿El editor de una herramienta de firmas es encargado del tratamiento?
En la mayoría de los casos, sí: trata los datos por cuenta de la empresa, que sigue siendo responsable del tratamiento. Un contrato conforme al artículo 28 del RGPD debe regular la relación.
¿Quiere ver cómo se organizan sus datos? Profiles Flow ofrece una prueba gratuita de 30 días, sin tarjeta bancaria.